Bài Viết
12 Lỗ Hổng Bảo Mật PHP Nguy Hiểm: Nguyên Nhân, Rủi Ro Và Cách Phòng Tránh Năm 2026


Một website hoạt động ổn định chưa chắc đã là một website an toàn. Đằng sau giao diện đẹp mắt, tốc độ tải nhanh và những chức năng vận hành bình thường có thể tồn tại các lỗ hổng bảo mật mà chủ website hoàn toàn không nhận ra.
Đặc biệt với những hệ thống được xây dựng bằng PHP, chỉ một sai sót nhỏ trong quá trình xử lý dữ liệu, xác thực người dùng hoặc phân quyền truy cập cũng có thể tạo điều kiện cho kẻ tấn công đánh cắp thông tin, thay đổi dữ liệu hoặc chiếm quyền điều khiển hệ thống.
Điều đáng quan tâm là nhiều lỗ hổng không xuất phát từ những đoạn mã quá phức tạp. Chúng có thể nằm ngay trong một biểu mẫu liên hệ, chức năng tải ảnh, API, trang quản trị hoặc một plugin được phát triển từ nhiều năm trước.
Ở góc nhìn của MuaThemeWPGiare.com, bảo mật PHP không đơn thuần là cài một plugin chống hack hay bật tường lửa. Bảo mật phải được xây dựng từ kiến trúc hệ thống, cách viết mã nguồn, kiểm soát quyền truy cập và quy trình vận hành.
Trong bài viết này, MuaThemeWPGiare.com sẽ phân tích 12 nhóm lỗ hổng PHP đáng quan tâm, cách chúng phát sinh và những nguyên tắc giúp hạn chế nguy cơ bị tấn công.
Cảnh báo bảo mật PHP mới nhất ngày 21/10/2026
Ngày 21/10/2026, nhóm phát triển PHP chính thức công bố bản vá cho hai lỗ hổng nghiêm trọng có khả năng dẫn đến thực thi mã từ xa (Remote Code Execution – RCE) mà không cần xác thực.
Hai mã định danh lỗ hổng được công bố gồm:
- CVE-2026-109618: Liên quan đến quá trình xử lý tình trạng thiếu bộ nhớ, có thể làm hỏng trạng thái dữ liệu nội bộ.
- CVE-2026-109619: Liên quan đến trạng thái nội bộ còn tồn tại sau khi vùng nhớ tương ứng đã được giải phóng, dẫn đến nguy cơ sử dụng trạng thái không hợp lệ.
Theo thông báo của PHP, các hệ thống phục vụ yêu cầu web thông qua PHP-FPM, Apache mod_php, php-cgi, FrankenPHP và LiteSpeed đều cần được đánh giá và cập nhật. Nguy cơ được xem là đặc biệt đáng chú ý với cấu hình mod_php.
Các phiên bản vá lỗi chính thức bao gồm:
| Nhánh PHP | Phiên bản vá bảo mật |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Đối với những phiên bản PHP cũ không còn được dự án PHP hỗ trợ, cần kiểm tra liệu nhà cung cấp hệ điều hành hoặc dịch vụ hosting có phát hành bản vá bảo mật tương ứng hay không.
Quan điểm của MuaThemeWPGiare.com: Đây là lời nhắc quan trọng rằng ngay cả khi mã nguồn website được lập trình cẩn thận, lỗ hổng trong chính môi trường PHP vẫn có thể khiến hệ thống gặp nguy hiểm.
Vì vậy, việc cập nhật PHP không nên chỉ thực hiện khi website bị lỗi hoặc khi cần sử dụng một tính năng mới. Đây phải là một phần của quy trình bảo mật định kỳ.
Lưu ý: Các biện pháp tạm thời như điều chỉnh cấu hình hoặc sử dụng tường lửa chỉ có tác dụng giảm thiểu một số nguy cơ. Chúng không thay thế cho bản vá chính thức.
Nguồn thông báo: https://www.php.net/archive/2026.php
1. Lỗ hổng bảo mật PHP là gì?
Lỗ hổng bảo mật PHP là những điểm yếu trong môi trường thực thi PHP, ứng dụng được viết bằng PHP hoặc cách hệ thống được cấu hình, có thể bị lợi dụng để thực hiện hành vi ngoài quyền hạn được cho phép.
Chúng ta cần phân biệt hai nhóm vấn đề.
Nhóm thứ nhất là lỗ hổng trong bản thân PHP. Đây có thể là những lỗi liên quan đến quản lý bộ nhớ, xử lý yêu cầu, thư viện hoặc các thành phần của bộ thông dịch PHP. Việc xử lý chủ yếu phụ thuộc vào bản vá từ nhóm phát triển PHP hoặc nhà cung cấp hệ thống.
Nhóm thứ hai là lỗ hổng trong mã nguồn ứng dụng PHP. Chúng phát sinh khi lập trình viên xây dựng chức năng thiếu kiểm tra dữ liệu, thiếu xác thực hoặc không áp dụng đầy đủ các nguyên tắc bảo mật.
Ví dụ, một website có thể đang sử dụng phiên bản PHP được cập nhật đầy đủ nhưng vẫn tồn tại lỗ hổng SQL Injection trong chức năng tìm kiếm sản phẩm.
Ngược lại, một website có mã nguồn được kiểm tra kỹ lưỡng vẫn có thể bị ảnh hưởng bởi lỗ hổng bảo mật của phiên bản PHP đang chạy.
Do đó, bảo mật PHP phải được xem xét trên cả hai phương diện: môi trường thực thi và mã nguồn ứng dụng.
2. SQL Injection – Lỗ hổng truy vấn cơ sở dữ liệu
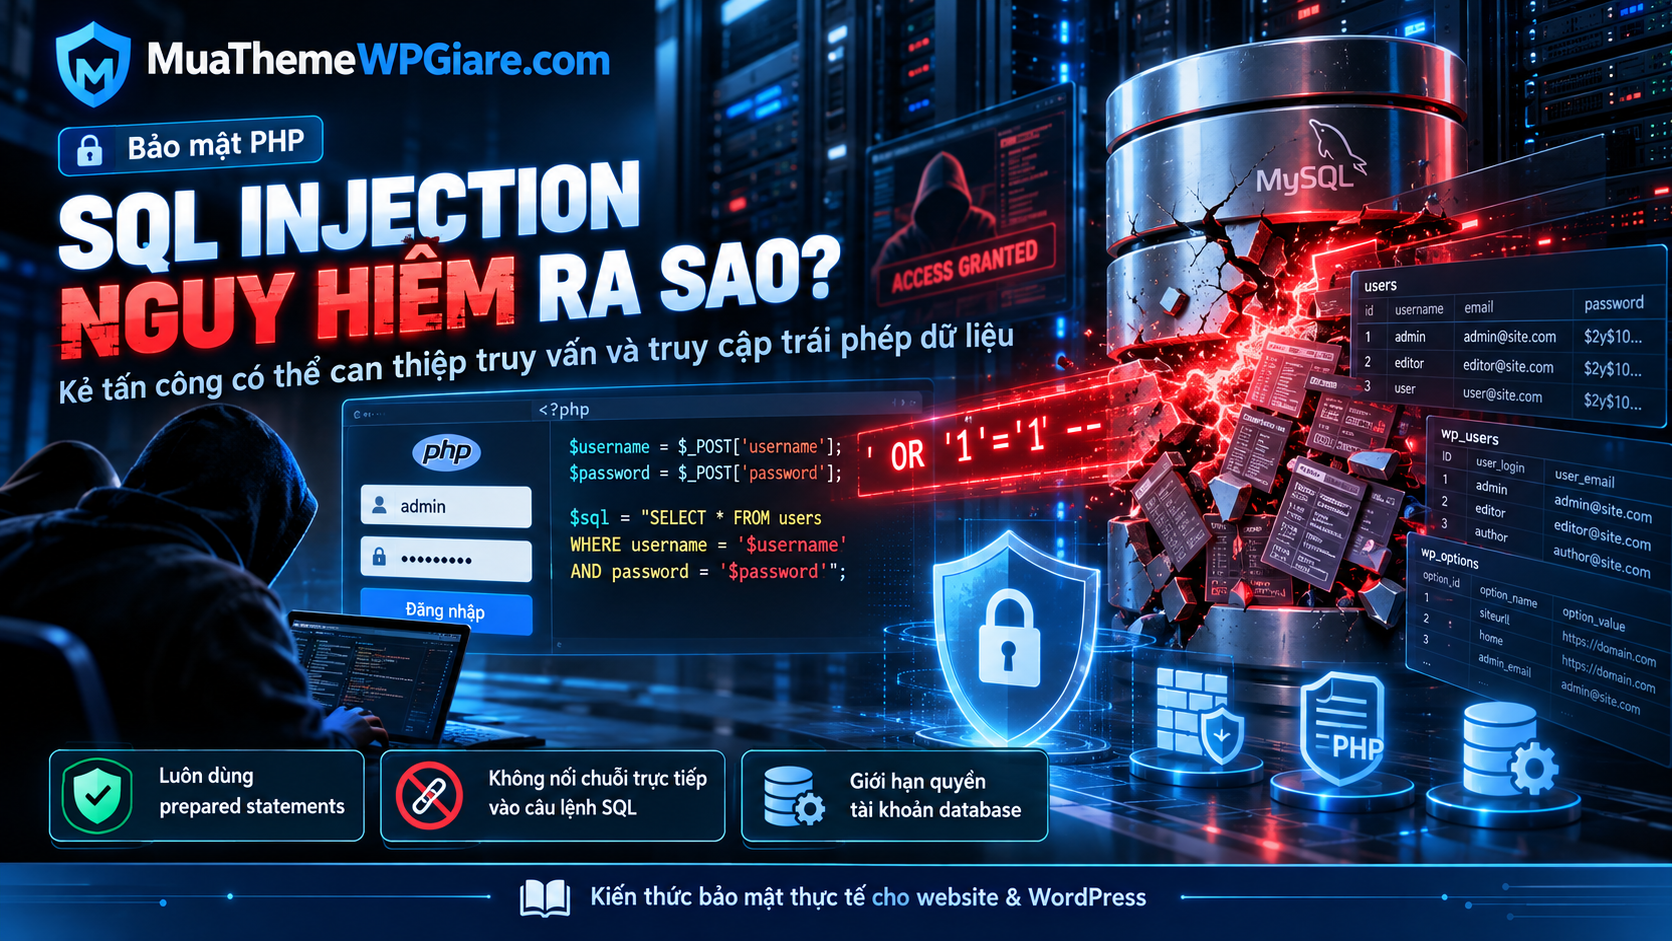
SQL Injection là một trong những nhóm lỗ hổng nguy hiểm đối với các ứng dụng PHP sử dụng MySQL, MariaDB hoặc những hệ quản trị cơ sở dữ liệu khác.
Lỗi thường xuất hiện khi dữ liệu do người dùng cung cấp được ghép trực tiếp vào câu truy vấn SQL mà không được xử lý đúng cách.
Một chức năng đăng nhập, tìm kiếm, lọc sản phẩm hoặc tra cứu đơn hàng đều có thể trở thành điểm phát sinh rủi ro.
Hậu quả có thể xảy ra:
- Truy cập trái phép thông tin khách hàng.
- Đọc hoặc thay đổi dữ liệu đơn hàng.
- Đánh cắp thông tin tài khoản.
- Xóa hoặc làm sai lệch dữ liệu.
- Trong một số điều kiện, mở rộng phạm vi tấn công đến những thành phần khác của hệ thống.
Cách phòng tránh SQL Injection
Thay vì nối trực tiếp dữ liệu người dùng vào câu truy vấn, lập trình viên nên sử dụng Prepared Statements.
Ví dụ với PDO:
1 2 3 4 5 6 7 8 9 | $stmt = $pdo->prepare( 'SELECT id, name FROM users WHERE id = :id' ); $stmt->execute([ 'id' => $userId ]); $user = $stmt->fetch(PDO::FETCH_ASSOC); |
Cơ chế này giúp tách phần cấu trúc câu lệnh SQL khỏi dữ liệu được truyền vào.
Ngoài ra, cần giới hạn quyền truy cập cơ sở dữ liệu theo nguyên tắc tối thiểu và kiểm tra quyền của người yêu cầu trước khi trả về thông tin.
Một câu truy vấn an toàn trước SQL Injection vẫn có thể làm lộ dữ liệu nếu ứng dụng không kiểm tra quyền truy cập.
3. Cross-Site Scripting (XSS) – Chèn mã độc vào nội dung website
XSS phát sinh khi ứng dụng đưa dữ liệu không đáng tin cậy vào trang web mà không mã hóa hoặc làm sạch phù hợp với ngữ cảnh hiển thị.
Giả sử một website cho phép người dùng nhập tên, bình luận hoặc nội dung đánh giá. Nếu nội dung được hiển thị lại mà không có biện pháp xử lý an toàn, trình duyệt có thể diễn giải dữ liệu đó thành mã có khả năng thực thi.
Tùy điều kiện khai thác, XSS có thể được sử dụng để giả mạo giao diện, thực hiện hành động dưới phiên đăng nhập của nạn nhân hoặc truy cập dữ liệu mà mã JavaScript được phép sử dụng.
Cách phòng tránh XSS
Dữ liệu đầu ra phải được xử lý dựa trên đúng ngữ cảnh xuất hiện.
Đối với PHP thông thường, khi hiển thị văn bản trong HTML có thể sử dụng:
1 2 3 4 5 | echo htmlspecialchars( $content, ENT_QUOTES | ENT_SUBSTITUTE, 'UTF-8' ); |
Với WordPress, nên ưu tiên những hàm có sẵn như esc_html(), esc_attr(), esc_url() và wp_kses() tùy trường hợp.
Không nên hiểu nhầm rằng chỉ cần loại bỏ thẻ <script> là có thể ngăn chặn mọi hình thức XSS.
Theo MuaThemeWPGiare.com, một nguyên tắc cần duy trì là không xem dữ liệu đã lưu trong database mặc nhiên an toàn để hiển thị.
Dữ liệu phải được kiểm soát tại thời điểm nhập và mã hóa đúng ngữ cảnh khi xuất ra giao diện.
4. Cross-Site Request Forgery (CSRF) – Giả mạo yêu cầu từ người dùng
CSRF là lỗ hổng cho phép kẻ tấn công tìm cách khiến trình duyệt của một người đang đăng nhập gửi yêu cầu không mong muốn đến website.
Một số thao tác có nguy cơ bị ảnh hưởng gồm thay đổi thông tin tài khoản, sửa cấu hình, thêm người quản trị hoặc thực hiện các hành động liên quan đến giao dịch.
CSRF thường xuất hiện khi hệ thống chỉ dựa vào cookie đăng nhập nhưng thiếu cơ chế xác minh tính hợp lệ của yêu cầu thay đổi dữ liệu.
Phương pháp phòng tránh
Các thao tác làm thay đổi trạng thái hệ thống cần được bảo vệ bằng cơ chế chống CSRF phù hợp, chẳng hạn CSRF token, kết hợp với kiểm tra quyền ở phía máy chủ.
Trong WordPress, có thể sử dụng nonce và các hàm xác minh tương ứng.
Tuy nhiên, cần đặc biệt lưu ý:
Nonce không phải cơ chế phân quyền.
Một người có nonce hợp lệ không có nghĩa là họ được quyền thực hiện mọi thao tác.
Với những chức năng quan trọng, ứng dụng phải kiểm tra cả tính hợp lệ của yêu cầu lẫn quyền thực tế của tài khoản.
5. File Upload Vulnerability – Lỗ hổng tải tệp lên máy chủ
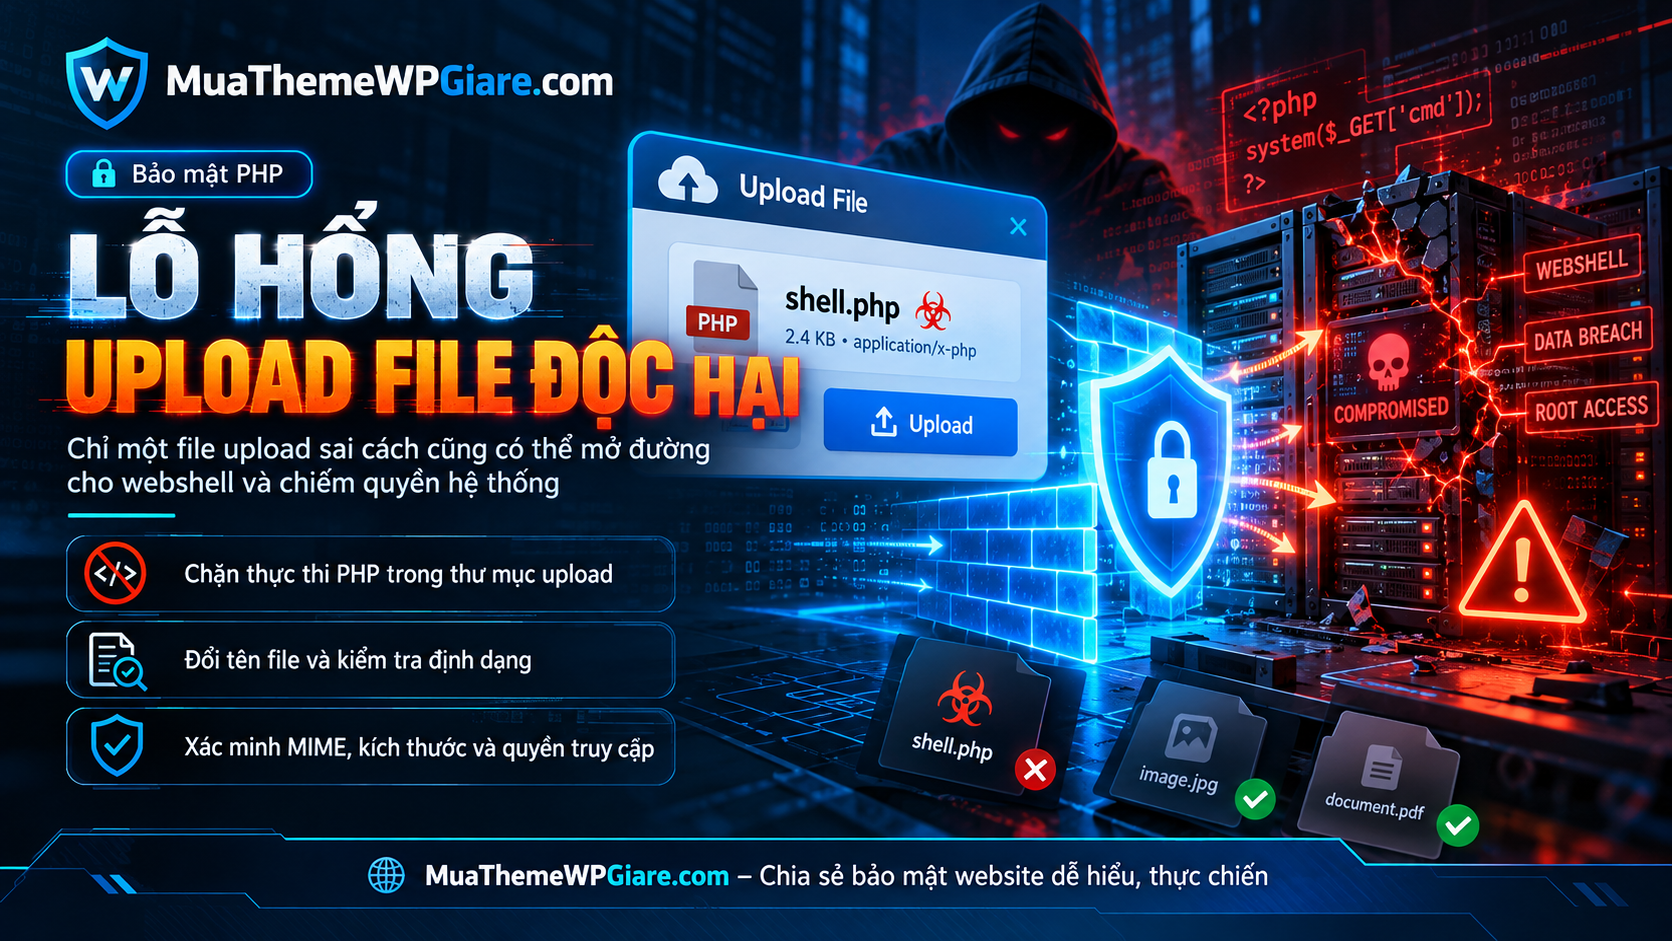
Tải ảnh đại diện, đính kèm hóa đơn, gửi tài liệu hoặc nhập dữ liệu từ file đều là những chức năng phổ biến.
Tuy nhiên, tính năng upload cũng có thể trở thành một trong những điểm nguy hiểm nếu thiếu cơ chế kiểm soát.
Một sai lầm là tin tưởng hoàn toàn vào tên tệp, phần mở rộng hoặc loại MIME do trình duyệt gửi lên.
Những dữ liệu này có thể bị giả mạo.
Nếu máy chủ cho phép tải lên và thực thi những tệp không phù hợp, mức độ ảnh hưởng có thể rất nghiêm trọng.
Cách bảo vệ chức năng upload
MuaThemeWPGiare.com đề xuất áp dụng đồng thời nhiều lớp kiểm soát:
- Chỉ cho phép những định dạng thực sự cần thiết.
- Kiểm tra phần mở rộng, kích thước và loại nội dung thực tế.
- Không sử dụng nguyên trạng tên tệp do người dùng cung cấp.
- Tạo tên tệp ngẫu nhiên hoặc định danh riêng.
- Lưu tệp ngoài thư mục webroot nếu phù hợp.
- Không cho thực thi PHP trong thư mục chứa tệp tải lên.
- Kiểm tra quyền người dùng trước khi nhận tệp.
- Xử lý giới hạn dung lượng và tài nguyên, đồng thời quét tệp khi có điều kiện.
Điểm quan trọng là không có một phương pháp kiểm tra tệp đơn lẻ nào đủ đảm bảo an toàn tuyệt đối.
Ví dụ, kiểm tra MIME không thay thế cho giới hạn quyền thực thi trên máy chủ.
6. Remote Code Execution (RCE) – Thực thi mã từ xa
RCE là nhóm lỗ hổng có khả năng gây ra hậu quả đặc biệt nghiêm trọng vì kẻ tấn công có thể tìm cách thực thi mã hoặc lệnh trái phép trên hệ thống.
RCE có thể bắt nguồn từ lỗi trong bản thân PHP hoặc những sai sót khi xây dựng ứng dụng.
Trong mã nguồn PHP, một số khu vực cần được rà soát cẩn thận là các chức năng thực thi lệnh hệ thống, xử lý biểu thức động, gọi chương trình bên ngoài và tích hợp thư viện có khả năng thực thi mã.
Các hàm như eval(), exec(), system() hoặc shell_exec() không mặc nhiên là lỗ hổng. Nguy hiểm xuất hiện khi chúng được sử dụng với dữ liệu không đáng tin cậy hoặc thiếu giới hạn quyền thích hợp.
Làm thế nào để hạn chế RCE?
Trước hết, không chuyển dữ liệu do người dùng kiểm soát thành mã thực thi.
Khi cần thực hiện tác vụ trên hệ điều hành, nên ưu tiên API chuyên dụng thay vì xây dựng chuỗi lệnh thủ công.
Nếu bắt buộc sử dụng chương trình bên ngoài, cần giới hạn chặt chẽ tham số, quyền thực thi và tài nguyên của tiến trình.
Đồng thời, tài khoản vận hành PHP không nên có nhiều đặc quyền hơn mức cần thiết.
Một vấn đề quan trọng khác là phân tách dịch vụ và quyền truy cập. Khi một tiến trình bị xâm phạm, giới hạn quyền phù hợp có thể giúp giảm phạm vi thiệt hại.
7. File Inclusion và Path Traversal – Truy cập tệp ngoài phạm vi cho phép
Một ứng dụng PHP có thể cần đọc tệp cấu hình, tải giao diện, xuất báo cáo hoặc cung cấp tài liệu cho người dùng.
Rủi ro phát sinh khi đường dẫn tệp được xây dựng trực tiếp từ dữ liệu bên ngoài mà không có giới hạn.
Kẻ tấn công có thể tìm cách khiến ứng dụng truy cập những vị trí không nằm trong phạm vi chức năng dự kiến.
Tùy cấu hình và cách triển khai, vấn đề có thể dẫn đến tiết lộ tệp nội bộ hoặc những hậu quả nghiêm trọng hơn.
Nguyên tắc phòng tránh
Không cho phép người dùng quyết định tùy ý đường dẫn đến tệp nội bộ.
Thay vào đó, ứng dụng nên ánh xạ những lựa chọn hợp lệ sang các tệp được xác định trước.
Với chức năng tải xuống, cần kiểm tra tệp có thực sự thuộc phạm vi tài nguyên mà người dùng được phép truy cập hay không.
Ngoài ra, nên thiết lập quyền đọc và ghi hợp lý để giảm khả năng truy cập đến những khu vực nhạy cảm.
8. Broken Access Control và IDOR – Lỗi phân quyền truy cập
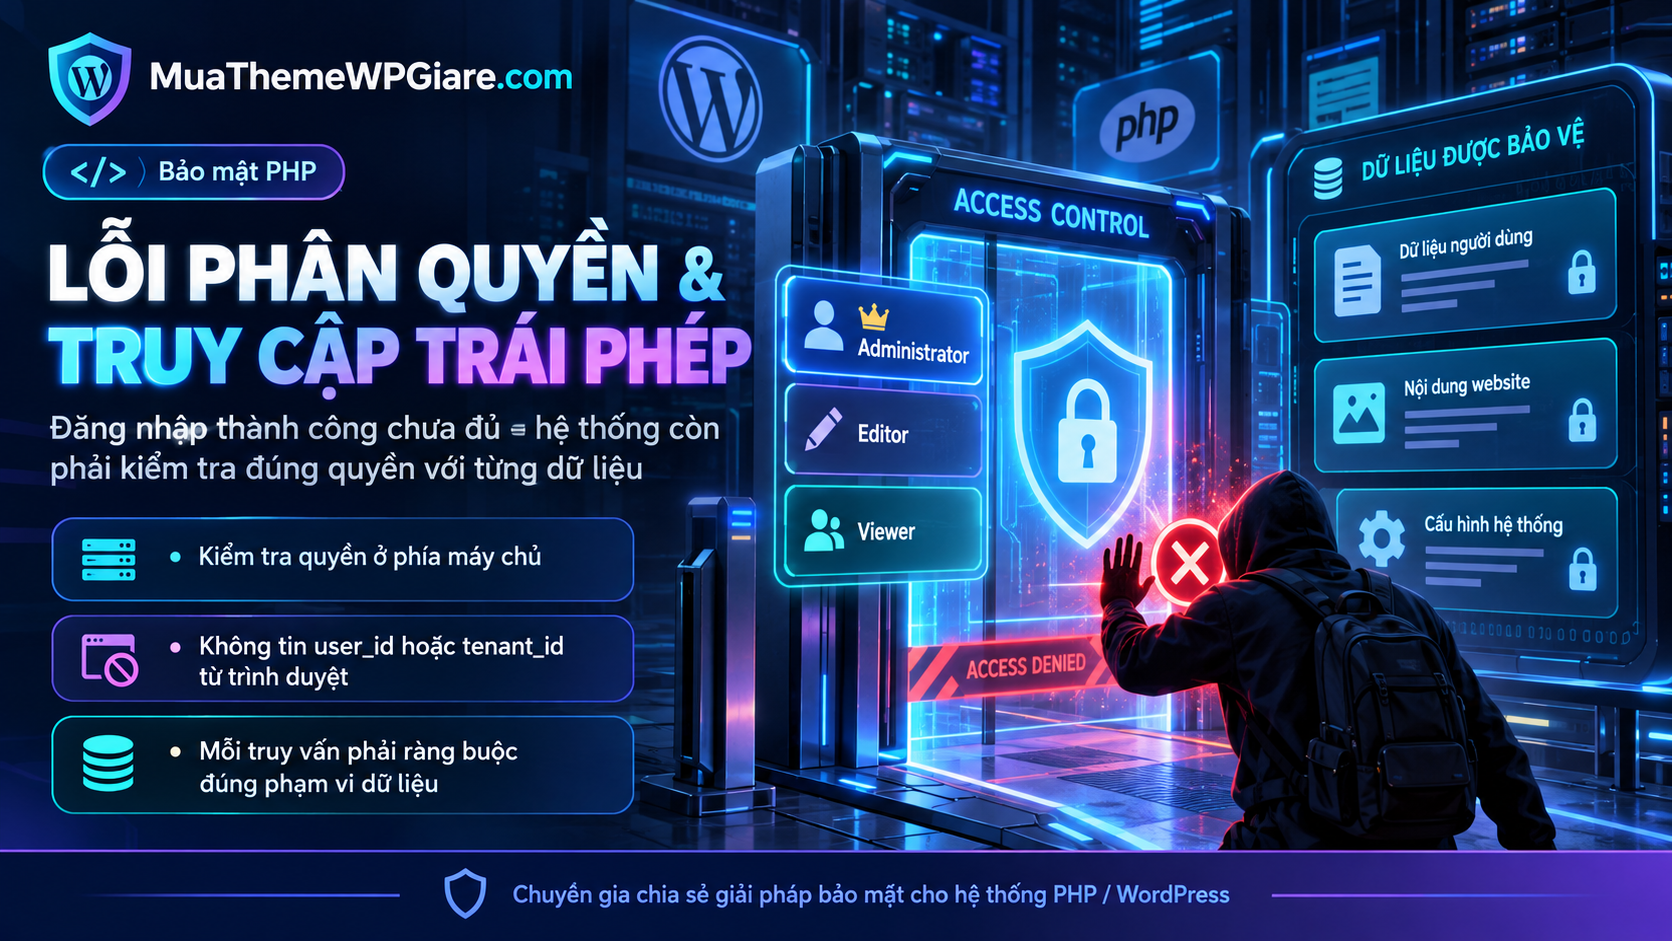
Đây là nhóm lỗ hổng mà MuaThemeWPGiare.com cho rằng cần được đặc biệt chú trọng trong những hệ thống quản lý, bán hàng, CRM hoặc SaaS đa khách hàng.
Một hệ thống có thể yêu cầu đăng nhập đầy đủ nhưng vẫn tồn tại lỗi phân quyền nghiêm trọng.
Ví dụ, khách hàng A được phép xem đơn hàng của mình. Tuy nhiên, nếu ứng dụng chỉ kiểm tra người dùng đã đăng nhập mà không xác định đơn hàng thuộc về ai, dữ liệu của khách hàng B có thể bị truy cập trái phép.
Đối với SaaS nhiều tenant, nguy cơ còn đáng chú ý hơn.
Một tài khoản thuộc tenant này tuyệt đối không được mặc nhiên truy cập dữ liệu của tenant khác chỉ vì biết được ID tài nguyên.
Phương pháp bảo vệ
Mỗi lần truy cập tài nguyên cần kiểm tra đầy đủ quyền và phạm vi sở hữu ở phía máy chủ.
Đặc biệt:
- Không tin tưởng user_id hoặc tenant_id được gửi từ trình duyệt.
- Xác định danh tính và tenant từ ngữ cảnh xác thực đáng tin cậy.
- Ràng buộc truy vấn dữ liệu theo tenant và quyền của người yêu cầu.
- Kiểm tra quyền riêng cho từng hành động đọc, tạo, sửa, xóa và xuất dữ liệu.
- Không sử dụng việc ẩn nút hoặc ẩn menu như một cơ chế bảo mật.
- Kiểm thử truy cập chéo giữa các tài khoản và tenant.
Theo góc nhìn của MuaThemeWPGiare.com, phân quyền phải được thực thi tại nơi dữ liệu được truy cập, không chỉ ở giao diện.
Một nút chức năng bị ẩn nhưng API phía sau không được bảo vệ vẫn là rủi ro.
9. PHP Object Injection – Rủi ro từ unserialize()
PHP hỗ trợ chuyển đổi dữ liệu thành dạng tuần tự hóa và khôi phục lại thông qua các hàm như serialize() và unserialize().
Vấn đề xuất hiện khi ứng dụng sử dụng unserialize() với dữ liệu không đáng tin cậy.
Trong những điều kiện nhất định, quá trình khôi phục đối tượng có thể kích hoạt hành vi ngoài mong muốn, đặc biệt khi hệ thống chứa các lớp và phương thức đặc biệt có tác dụng phụ.
Tài liệu PHP chính thức cảnh báo không truyền dữ liệu không đáng tin cậy vào unserialize(), kể cả khi đã sử dụng tùy chọn giới hạn lớp.
Cách xử lý an toàn hơn
Với dữ liệu trao đổi giữa trình duyệt, API và máy chủ, nên ưu tiên những định dạng phù hợp như JSON.
Khi nhận dữ liệu, cần xác thực cấu trúc và kiểu dữ liệu sau khi giải mã.
Đối với những hệ thống cũ bắt buộc sử dụng serialized data, phải rà soát nguồn dữ liệu, tính toàn vẹn và những lớp có thể được khởi tạo.
Không nên thay đổi cơ chế lưu trữ dữ liệu hàng loạt khi chưa đánh giá khả năng tương thích.
10. Server-Side Request Forgery (SSRF) – Lợi dụng máy chủ gửi yêu cầu
SSRF thường xuất hiện ở những ứng dụng cho phép người dùng cung cấp URL để máy chủ truy cập.
Ví dụ:
- Nhập URL ảnh để hệ thống tự tải về.
- Đồng bộ dữ liệu từ một đường dẫn.
- Tạo bản xem trước của website.
- Kiểm tra webhook hoặc kết nối với dịch vụ bên ngoài.
Nếu ứng dụng truy cập URL mà không có giới hạn, kẻ tấn công có thể tìm cách sử dụng máy chủ để liên hệ với những địa chỉ hoặc dịch vụ mà người dùng bình thường không được phép truy cập.
Cách phòng tránh SSRF
Khi có thể, chỉ cho phép máy chủ kết nối đến những dịch vụ được xác định trước.
Nếu bắt buộc phải hỗ trợ URL tùy ý, cần kiểm tra scheme, hostname, địa chỉ IP đích, chuyển hướng và các trường hợp thay đổi DNS.
Quan trọng hơn, nên giới hạn kết nối ra ngoài ở cấp độ mạng để ngăn ứng dụng truy cập những dịch vụ nội bộ nhạy cảm.
Một bộ lọc URL ở tầng PHP không nên là lớp bảo vệ duy nhất.
11. Lỗ hổng xác thực, session và quản lý tài khoản
Không phải cuộc tấn công nào cũng cần khai thác mã thực thi.
Trong nhiều trường hợp, cơ chế đăng nhập hoặc quản lý phiên làm việc không an toàn đã đủ tạo ra nguy cơ mất tài khoản.
Những vấn đề cần chú ý bao gồm:
- Mật khẩu lưu trữ không đúng phương pháp.
- Session ID không được thay đổi sau khi đăng nhập.
- Cookie thiếu thuộc tính bảo vệ thích hợp.
- Không thu hồi phiên đăng nhập khi cần thiết.
- Cơ chế đặt lại mật khẩu thiếu kiểm tra.
- API thiếu giới hạn số lần thử đăng nhập.
- Token truy cập có thời hạn hoặc phạm vi quyền không phù hợp.
Những nguyên tắc cần áp dụng
Mật khẩu nên được xử lý bằng password_hash() và password_verify() hoặc cơ chế xác thực được framework hỗ trợ phù hợp.
Session cần được cấu hình an toàn với HTTPS, HttpOnly, SameSite và Secure theo ngữ cảnh triển khai.
Hệ thống nên có cơ chế kiểm soát phiên, đăng xuất và thu hồi quyền truy cập.
Với tài khoản quản trị, xác thực đa yếu tố là một biện pháp tăng cường đáng cân nhắc.
Quan trọng nhất, xác thực trả lời câu hỏi người dùng là ai, còn phân quyền trả lời câu hỏi người dùng được làm gì.
Hai vấn đề này phải được xử lý riêng biệt.
12. Lỗ hổng từ cấu hình sai, thư viện cũ và rò rỉ thông tin
Một hệ thống PHP có thể có mã nguồn tốt nhưng vẫn tồn tại nguy cơ do cấu hình máy chủ không phù hợp.
Ví dụ, chế độ hiển thị lỗi có thể vô tình làm lộ đường dẫn thư mục, tên tệp và thông tin phục vụ quá trình xử lý.
Các tệp sao lưu, tệp môi trường, dữ liệu cấu hình hoặc thông tin xác thực bị đặt ở vị trí truy cập công khai cũng có thể tạo ra rủi ro.
Ngoài ra, ứng dụng sử dụng thư viện Composer, framework hoặc plugin đã lâu không cập nhật có thể tiếp tục tồn tại những lỗ hổng đã được công bố.
Phương pháp hạn chế rủi ro
Trong môi trường production, cần ghi nhận lỗi bằng hệ thống log phù hợp thay vì hiển thị thông tin kỹ thuật chi tiết cho người truy cập.
Các khóa API, mật khẩu database và thông tin bí mật phải được quản lý an toàn, không đưa vào mã JavaScript công khai hoặc kho mã nguồn có thể truy cập trái phép.
Nên duy trì danh sách thư viện phụ thuộc, kiểm tra cảnh báo bảo mật và có quy trình cập nhật định kỳ.
Tuy nhiên, không nên cập nhật trực tiếp trên website production khi chưa có bản sao lưu và kiểm thử tương thích.
Bảo mật tốt không có nghĩa là cập nhật một cách vội vàng, mà là cập nhật đúng, có kiểm soát và có khả năng khôi phục khi xảy ra sự cố.
13. Website WordPress sử dụng PHP có dễ bị tấn công không?
WordPress được phát triển bằng PHP, nhưng việc sử dụng WordPress không đồng nghĩa website mặc nhiên không an toàn.
Rủi ro phụ thuộc vào nhiều yếu tố như phiên bản phần mềm, chất lượng plugin, theme, cấu hình hosting và cách quản trị.
Với những plugin WordPress được phát triển riêng, một số khu vực cần được kiểm tra kỹ là:
AJAX và REST API: Mỗi endpoint cần xác thực, phân quyền và giới hạn dữ liệu phù hợp. Không mặc nhiên tin rằng một API chỉ được giao diện quản trị sử dụng thì người ngoài không thể gọi đến.
Truy vấn database: Ưu tiên các API được WordPress cung cấp, bao gồm $wpdb->prepare() khi cần truyền dữ liệu động vào câu truy vấn SQL.
Phân quyền: Sử dụng current_user_can() và các cơ chế kiểm tra quyền theo từng tài nguyên khi cần thiết.
Dữ liệu đầu vào: Kiểm tra, chuẩn hóa và xử lý bằng những hàm phù hợp như sanitize_text_field() tùy loại dữ liệu.
Dữ liệu đầu ra: Sử dụng các hàm escape tương ứng với ngữ cảnh HTML, thuộc tính, URL hoặc nội dung khác.
Upload, import và backup: Cần được bảo vệ bằng xác thực, phân quyền, giới hạn tệp và cơ chế lưu trữ phù hợp.
Một plugin hoạt động đúng chức năng chưa đủ để kết luận rằng plugin đó an toàn.
Các thao tác quan trọng phải được kiểm tra cả với tài khoản không có quyền, phiên đăng nhập không hợp lệ và dữ liệu đầu vào bất thường.
14. Làm thế nào để kiểm tra website PHP có lỗ hổng?
Việc kiểm tra bảo mật không nên bắt đầu bằng những cuộc thử nghiệm thiếu kiểm soát trên website đang phục vụ khách hàng.
MuaThemeWPGiare.com khuyến nghị thực hiện theo từng giai đoạn.
Giai đoạn 1: Kiểm kê hệ thống
Xác định phiên bản PHP thực sự đang phục vụ website, máy chủ web, framework, plugin, thư viện và những dịch vụ được tích hợp.
Lưu ý phiên bản PHP chạy bằng dòng lệnh có thể khác với phiên bản xử lý các yêu cầu từ trình duyệt.
Giai đoạn 2: Kiểm tra mã nguồn
Rà soát những vị trí tiếp nhận và xử lý dữ liệu như biểu mẫu, API, chức năng upload, truy vấn database, xác thực và phân quyền.
Đối với các chức năng quan trọng, cần kiểm tra xem những lớp bảo vệ có thực sự được thực thi ở phía máy chủ hay không.
Giai đoạn 3: Kiểm thử có kiểm soát
Thực hiện kiểm thử trên môi trường staging hoặc môi trường được cấp phép, sử dụng dữ liệu thử nghiệm.
Tập trung kiểm tra truy cập trái phép, yêu cầu thiếu token, dữ liệu đầu vào không hợp lệ và khả năng truy cập tài nguyên ngoài quyền hạn.
Giai đoạn 4: Khắc phục và kiểm thử lại
Sau khi sửa lỗi, cần xác nhận lỗ hổng đã được xử lý và chức năng nghiệp vụ vẫn hoạt động đúng.
Đây là bước quan trọng vì một thay đổi bảo mật thiếu kiểm thử có thể gây lỗi đăng nhập, thanh toán, đồng bộ hoặc phân quyền.
Giai đoạn 5: Giám sát và duy trì
Theo dõi cảnh báo bảo mật, nhật ký truy cập, thay đổi mã nguồn và trạng thái cập nhật của hệ thống.
Việc đánh giá bảo mật cần được lặp lại khi xuất hiện thay đổi quan trọng, đặc biệt sau khi triển khai plugin mới hoặc mở rộng API.
15. Ba quan niệm sai lầm phổ biến về bảo mật PHP
Website có HTTPS là đã an toàn
HTTPS giúp mã hóa dữ liệu khi truyền tải qua kết nối, nhưng không tự khắc phục SQL Injection, XSS, phân quyền sai hoặc lỗ hổng upload.
Một website có chứng chỉ SSL hợp lệ vẫn có thể tồn tại lỗ hổng nghiêm trọng trong mã nguồn.
Đã cài firewall thì không cần sửa code
Web Application Firewall có thể hỗ trợ nhận diện và ngăn chặn một số kiểu yêu cầu nguy hiểm.
Tuy nhiên, firewall không hiểu đầy đủ mọi quy tắc nghiệp vụ và không thể thay thế cho cơ chế phân quyền, kiểm tra dữ liệu hoặc vá lỗi ứng dụng.
Đã sử dụng PHP phiên bản mới thì không thể bị hack
PHP được cập nhật giúp giảm nguy cơ từ những lỗ hổng đã được khắc phục trong bộ thông dịch.
Nhưng nếu ứng dụng cho phép người dùng truy cập dữ liệu không thuộc quyền sở hữu, phiên bản PHP mới cũng không tự sửa được lỗi đó.
Bảo mật là sự kết hợp giữa nền tảng được cập nhật, mã nguồn an toàn, quyền hạn tối thiểu và vận hành có kiểm soát.
16. Những câu hỏi thường gặp về lỗ hổng bảo mật PHP
PHP có thực sự an toàn để phát triển website không?
Có. PHP vẫn là một lựa chọn phù hợp cho nhiều loại website và ứng dụng web. Mức độ an toàn phụ thuộc vào phiên bản được sử dụng, chất lượng mã nguồn, thư viện, cấu hình máy chủ và quy trình quản trị.
PHP 7.4 và PHP 8.0 còn an toàn không?
Các nhánh này đã hết thời gian hỗ trợ chính thức từ dự án PHP. Một số nhà cung cấp hệ điều hành có thể cung cấp bản vá backport riêng, nhưng việc tiếp tục sử dụng cần được đánh giá chặt chẽ.
Về lâu dài, nên có kế hoạch chuyển sang phiên bản PHP còn được hỗ trợ.
Có thể kiểm tra lỗ hổng PHP bằng công cụ tự động không?
Có thể sử dụng những công cụ phân tích mã nguồn, kiểm tra thư viện phụ thuộc và kiểm thử bảo mật ứng dụng.
Tuy nhiên, kết quả tự động không thay thế hoàn toàn việc đánh giá thủ công, đặc biệt đối với các lỗi logic nghiệp vụ, phân quyền và cô lập dữ liệu giữa nhiều khách hàng.
Nếu website PHP bị hack thì nên làm gì đầu tiên?
Nên hạn chế phạm vi ảnh hưởng, lưu giữ nhật ký và bằng chứng cần thiết, đánh giá nguy cơ rò rỉ dữ liệu, xác định nguyên nhân rồi tiến hành khắc phục.
Việc thay đổi mật khẩu, thu hồi thông tin xác thực bị ảnh hưởng và khôi phục từ bản sao lưu sạch có thể cần thiết tùy tình huống.
Không nên chỉ xóa tệp mã độc rồi kết luận hệ thống đã an toàn khi chưa xác định được cách kẻ tấn công xâm nhập.
17. Góc nhìn của MuaThemeWPGiare.com: Bảo mật phải bắt đầu từ tư duy phát triển
Theo quan điểm của MuaThemeWPGiare.com, sai lầm lớn trong phát triển phần mềm không phải là thiếu một công cụ bảo mật đắt tiền, mà là xem bảo mật như một công việc chỉ thực hiện sau khi sản phẩm đã hoàn thiện.
Một chức năng được xây dựng đúng cần trả lời được những câu hỏi cơ bản:
Ai được phép sử dụng chức năng này?
Người dùng có được phép truy cập chính xác dữ liệu đang yêu cầu hay không?
Dữ liệu đầu vào có thể gây ảnh hưởng đến câu truy vấn, hệ thống tệp hoặc những dịch vụ khác không?
Nếu tài khoản bị xâm phạm, phạm vi thiệt hại tối đa là gì?
Nếu một bản cập nhật gây sự cố, hệ thống có thể khôi phục an toàn như thế nào?
Những câu hỏi này cần được đặt ra ngay từ giai đoạn thiết kế.
Đặc biệt đối với website thương mại điện tử, hệ thống quản lý bán hàng, phần mềm quản trị và những nền tảng SaaS có nhiều khách hàng, vấn đề bảo mật không chỉ liên quan đến quyền truy cập tài khoản.
Nó còn liên quan trực tiếp đến tính riêng tư, toàn vẹn dữ liệu, khả năng vận hành liên tục và sự tin tưởng của khách hàng.
Một hệ thống tốt không chỉ vận hành đúng khi người dùng thao tác đúng. Nó còn phải xử lý an toàn khi nhận được những yêu cầu sai, bất thường hoặc cố tình vượt qua giới hạn.
Đó là nguyên tắc mà MuaThemeWPGiare.com đề cao khi chia sẻ kiến thức về phát triển và bảo mật phần mềm.
Kết luận
Lỗ hổng bảo mật PHP không phải vấn đề chỉ xuất hiện ở những dự án lớn hay những hệ thống có hàng triệu người dùng.
Ngay cả một website giới thiệu doanh nghiệp, blog cá nhân hoặc plugin WordPress nhỏ cũng có thể gặp rủi ro nếu tồn tại sai sót trong quá trình xử lý dữ liệu và kiểm soát quyền truy cập.
Những lỗ hổng như SQL Injection, XSS, CSRF, RCE, File Upload, SSRF hay Broken Access Control đều có những đặc điểm và phương pháp phòng tránh riêng.
Bên cạnh đó, các bản vá bảo mật nghiêm trọng được công bố ngày 21/10/2026 tiếp tục cho thấy việc cập nhật môi trường PHP là yêu cầu không thể xem nhẹ.
Với MuaThemeWPGiare.com, mục tiêu của bảo mật không phải là tuyên bố một website sẽ không bao giờ bị tấn công. Điều quan trọng hơn là chủ động giảm thiểu lỗ hổng, giới hạn phạm vi ảnh hưởng, phát hiện bất thường và duy trì khả năng khôi phục.
Đừng đợi đến khi website bị xâm nhập mới bắt đầu quan tâm đến bảo mật. Một dòng mã được kiểm tra đúng hôm nay có thể giúp tránh một sự cố nghiêm trọng trong tương lai.
Tài liệu kỹ thuật tham khảo:
- PHP Security Advisory (21/10/2026): https://www.php.net/archive/2026.php
- PHP Supported Versions: https://www.php.net/supported-versions.php
- OWASP Cheat Sheet Series: https://cheatsheetseries.owasp.org/
- PHP Security Manual: https://www.php.net/manual/en/security.php
- WordPress Developer Security: https://developer.wordpress.org/apis/security/
- 12 Lỗ Hổng Bảo Mật PHP Nguy Hiểm: Nguyên Nhân, Rủi Ro Và Cách Phòng Tránh Năm 2026
- Mua Tài Khoản Muse AI 1 Tỷ Token Giá Chỉ 90K
- Link Nâng Cấp Antigravity 18 Tháng Chỉ 100K – Giá Rẻ Tại MuaThemeWPGiaRe
- Sharecode Perfex CRM – Powerful Open Source CRM
- Tài khoản Claude Code có dùng chung được không? Giải đáp chi tiết
Thông báo chính thức: Muathemewpgiare chân thành mong muốn được đồng hành và hỗ trợ tốt nhất cho các khách hàng trong quá trình sử dụng giao diện WordPress. Vì vậy, khi mua những theme wordpress tại chúng tôi, chúng tôi cam kết hỗ trợ quý khách hàng hết sức có thể.
Chúng tôi hiểu rằng sự lựa chọn của quý khách là rất quan trọng. Việc mua source code tại chúng tôi không chỉ giúp đảm bảo chất lượng mà còn nhận được sự hỗ trợ tận tâm từ Muathemewpgiare. Chúng tôi rất mong quý khách cân nhắc kỹ, tránh những rủi ro không đáng có khi mua các source code không rõ nguồn gốc. Chúng tôi luôn sẵn sàng hỗ trợ và đồng hành cùng quý khách. Xin chân thành cảm ơn!
Bài viết cùng chủ đề:
Tài khoản Claude Code có dùng chung được không? Giải đáp chi tiết
Top 10+ đơn vị cung cấp tên miền uy tín tại Việt Nam
Astra Pro Trọn Bộ: Theme Astra, Key Kích Hoạt Nhiều Web
Plugin Thanh Toán WordPress + App Đọc Giao Dịch FREE 1 Năm
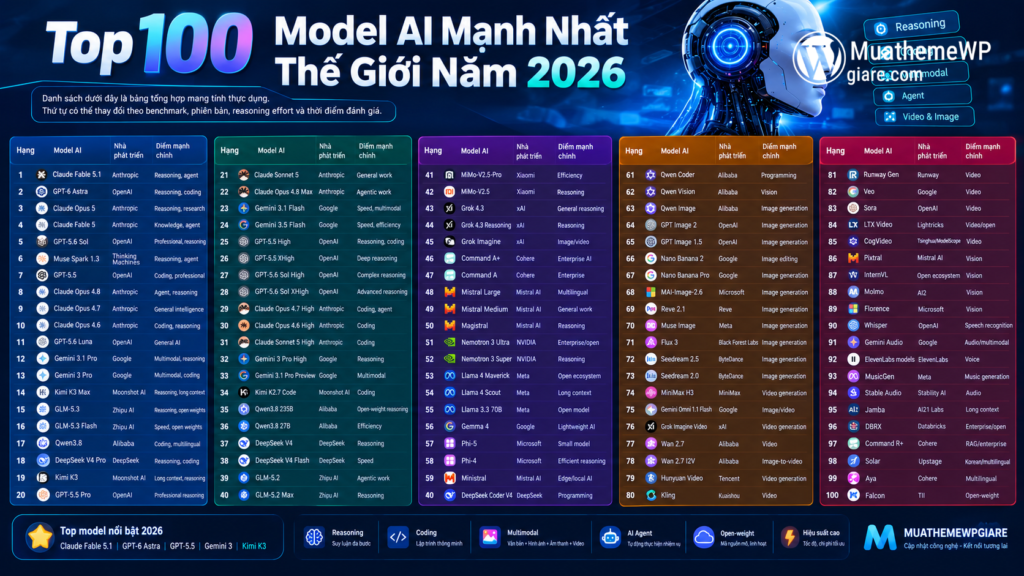
Top 100 Model AI Mạnh Nhất Thế Giới 2026: Phân Tích Chi Tiết

GPT-6 Astra: Thế hệ trí tuệ mới với khả năng suy luận, lập trình vượt trội
Đại lễ 2/9 – Giảm giá đến 40% tại MuathemeWPgiare.com

Kinh nghiệm chọn theme WordPress phù hợp cho website của bạn

Kiểm tra tốc độ load theme: Hướng dẫn đơn giản trước khi mua

Hướng dẫn chọn theme WordPress chuẩn SEO cho website hiệu quả

Lý do bạn nên chọn thiết kế website uy tín tại Ninh Bình

Claude qua GitHub Copilot: so sánh Claude Code và GitHub Copilot trong lập trình
Thông Báo Chính Thức: Ngừng Cung Cấp Website Và Theme Cho Lĩnh Vực Tài Khoản Game, Vật Phẩm Ảo
Có nên mua Theme trên ThemeForest? Phân tích ưu, nhược điểm
Mua Theme WordPress: Hỗ trợ sử dụng theme và plugin
Mua theme WordPress trên Themeforest: Kinh nghiệm và hướng dẫn