Bài Viết
Node.js Dính 10 Lỗ Hổng Bảo Mật: Cách Fix A–Z


Node.js vừa phải phát hành bản vá bảo mật khẩn cấp sau khi ghi nhận 10 lỗ hổng ảnh hưởng đến các phiên bản đang được hỗ trợ. Đặc biệt, một lỗ hổng trong bộ giải mã Brotli có thể dẫn đến thực thi mã từ xa (Remote Code Execution – RCE), khiến những hệ thống Node.js chưa cập nhật đứng trước nguy cơ nghiêm trọng nếu sử dụng thành phần bị ảnh hưởng.
Sự việc một lần nữa đặt ra câu hỏi đáng quan tâm đối với lập trình viên và người vận hành máy chủ: Liệu một ứng dụng Node.js đang hoạt động bình thường có thực sự an toàn?
Trong nhiều hệ thống hiện nay, Node.js không chỉ dùng để phát triển website. Nó còn đảm nhiệm Backend API, hệ thống quản lý bán hàng, ứng dụng SaaS, thương mại điện tử, chatbot AI, dịch vụ xử lý dữ liệu và nhiều thành phần quan trọng khác.
Một môi trường Node.js tồn tại lỗ hổng có thể ảnh hưởng đến nhiều ứng dụng cùng sử dụng runtime đó.
Điều đáng chú ý là không phải lúc nào chủ website cũng biết hệ thống của mình đang chạy phiên bản Node.js nào, ứng dụng sử dụng những thư viện gì hoặc tiến trình production đã thực sự nhận bản cập nhật hay chưa.
Ở góc nhìn kỹ thuật của MuaThemeWPGiare.com, đây mới là vấn đề cần được quan tâm.
Trong bài viết này, chúng tôi sẽ phân tích đợt cập nhật bảo mật Node.js ngày 21/10/2026, giải thích những lỗ hổng nguy hiểm và hướng dẫn cách kiểm tra, cập nhật, khắc phục từ A đến Z trên nhiều môi trường khác nhau.
1. Node.js vừa phát hành bản vá bảo mật khẩn cấp: Chuyện gì đang xảy ra?
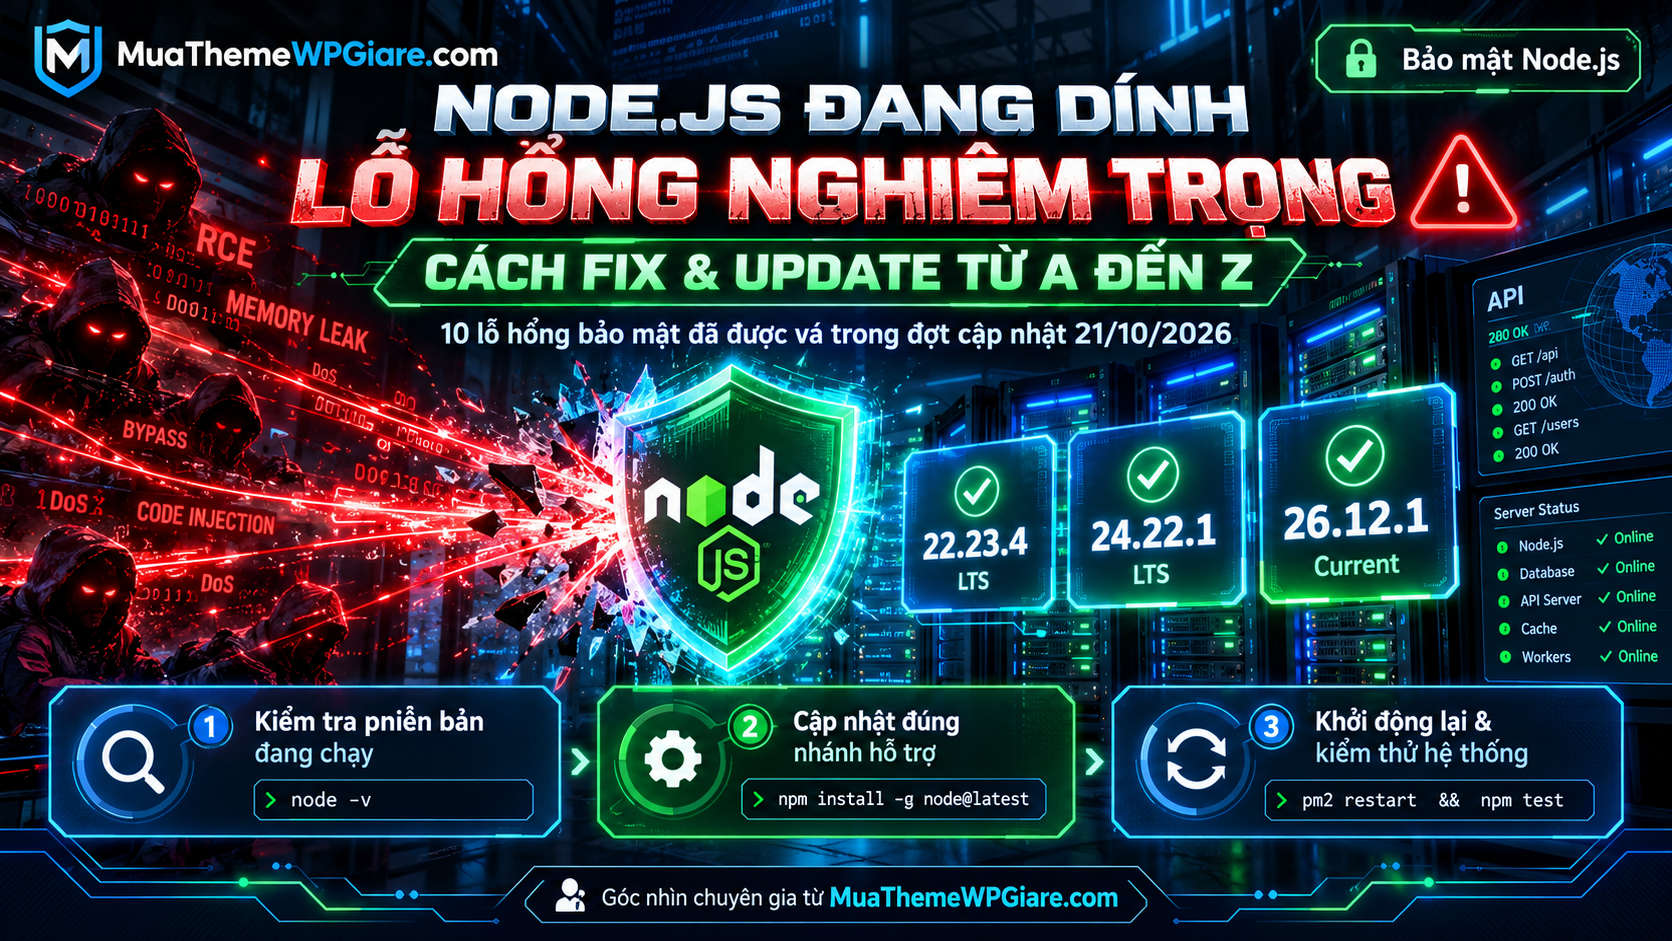
Ngày 21/10/2026, Node.js Project công bố các bản cập nhật bảo mật cho ba nhánh đang được hỗ trợ gồm Node.js 22.x, 24.x và 26.x.
Theo thông báo chính thức, bản cập nhật xử lý 10 lỗ hổng được phân loại thành:
- 4 lỗ hổng mức High.
- 3 lỗ hổng mức Medium.
- 3 lỗ hổng mức Low.
Trong đó, một số vấn đề liên quan trực tiếp đến các thành phần quan trọng như xử lý DNS, xác minh chứng chỉ TLS, giải nén dữ liệu, kết nối HTTP và kiểm soát quyền truy cập hệ thống tệp.
Các bản phát hành được công bố gồm:
| Nhánh Node.js | Phiên bản đã vá | Trạng thái |
|---|---|---|
| Node.js 22.x | 22.23.4 | LTS |
| Node.js 24.x | 24.22.1 | LTS |
| Node.js 26.x | 26.12.1 | Current |
Đối với những máy chủ đang sử dụng phiên bản thấp hơn trong cùng nhánh, cần đánh giá và triển khai bản cập nhật phù hợp.
Đặc biệt, Node.js 20 đã kết thúc thời gian hỗ trợ chính thức vào tháng 3/2026. Những hệ thống vẫn sử dụng nhánh này cần có kế hoạch chuyển sang phiên bản còn được bảo trì.
Tuy nhiên, không nên hiểu rằng tất cả website chạy Node.js đều đã bị tấn công.
Đây là những lỗ hổng được phát hiện và khắc phục. Muốn kết luận một hệ thống đã bị xâm nhập hay chưa, cần kiểm tra bằng chứng và nhật ký hoạt động cụ thể.
Nguồn: https://nodejs.org/en/blog/vulnerability/october-2026-security-releases
2. Lỗ hổng CVE-2026-111497: RCE thông qua bộ giải mã Brotli
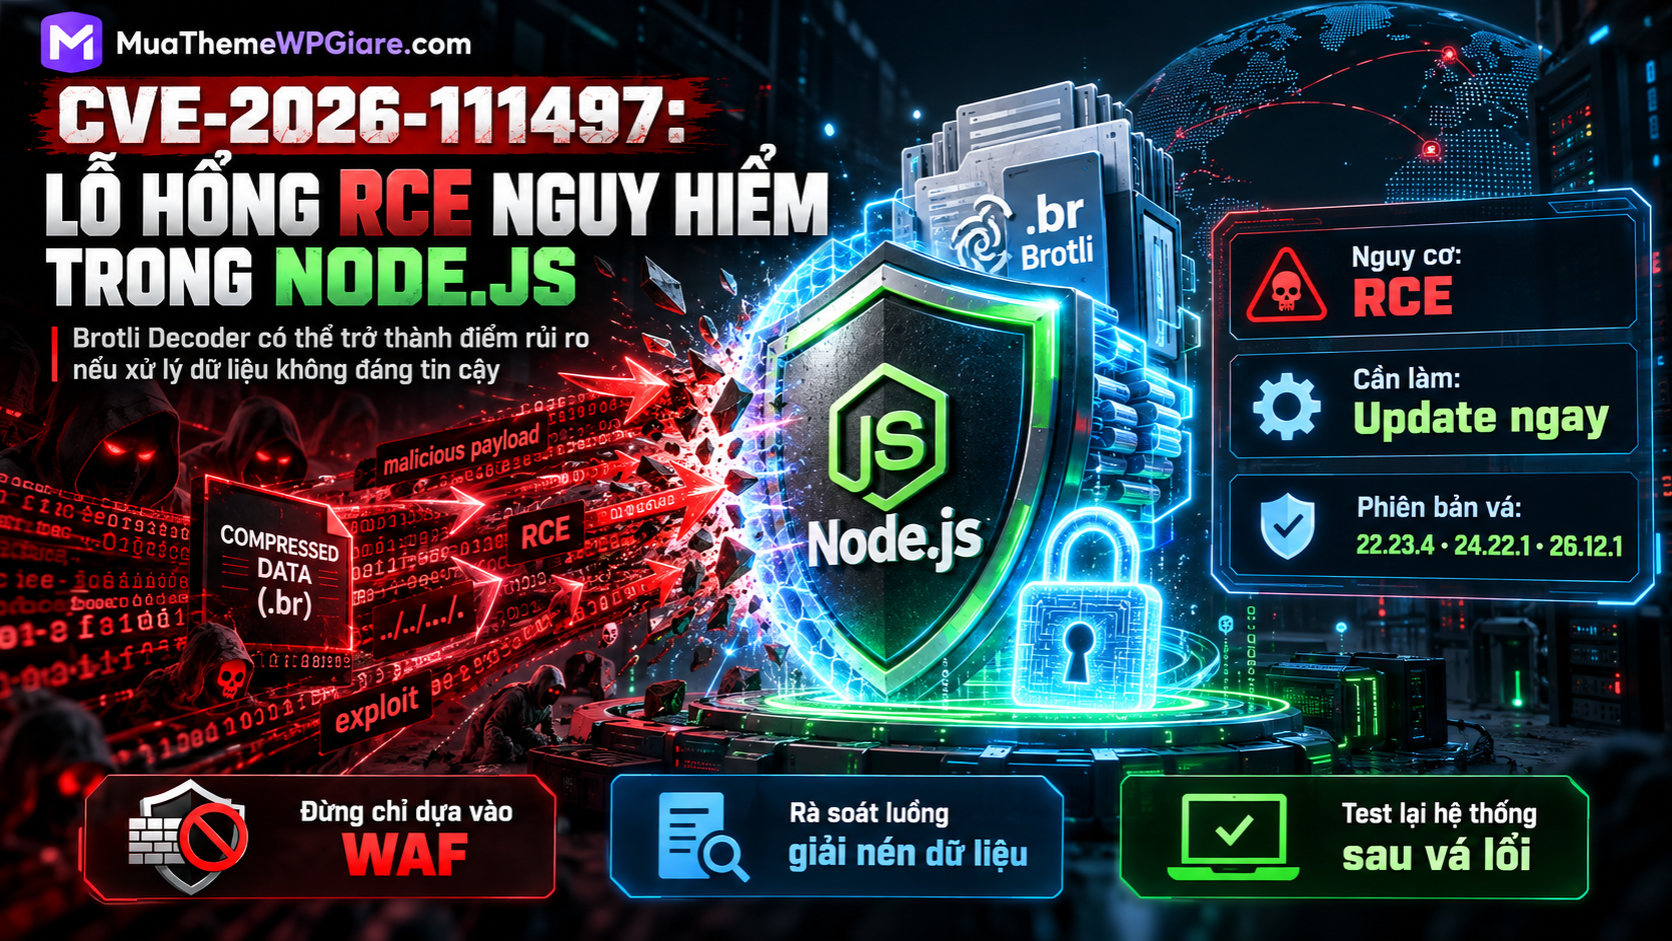
Trong đợt công bố lần này, CVE-2026-111497 là một trong những lỗ hổng đáng quan tâm nhất.
Vấn đề nằm ở thành phần giải mã dữ liệu Brotli được tích hợp trong Node.js.
Brotli là gì?
Brotli là thuật toán nén dữ liệu được sử dụng rộng rãi trong môi trường web.
Nó có thể giúp giảm dung lượng nội dung trước khi truyền tải, từ đó tiết kiệm băng thông và cải thiện hiệu quả truyền dữ liệu.
Trong các ứng dụng Node.js, Brotli có thể được sử dụng để giải nén dữ liệu trong quá trình xử lý yêu cầu hoặc phản hồi từ những dịch vụ bên ngoài.
Bình thường, đây là một chức năng phục vụ hiệu năng.
Tuy nhiên, CVE-2026-111497 liên quan đến lỗi ghi dữ liệu vượt ngoài giới hạn vùng nhớ trong quá trình giải mã.
Nếu ứng dụng hoặc một thư viện phụ thuộc xử lý dữ liệu Brotli do kẻ tấn công kiểm soát, lỗ hổng có thể bị kích hoạt trong những điều kiện nhất định.
Mức độ nguy hiểm của CVE-2026-111497
Theo thông báo bảo mật, lỗ hổng có thể dẫn đến thực thi mã tùy ý trong tiến trình Node.js.
Tùy cấu hình và quyền của tiến trình bị ảnh hưởng, hậu quả tiềm tàng có thể bao gồm:
- Làm gián đoạn hoạt động ứng dụng.
- Truy cập dữ liệu nằm trong phạm vi quyền của tiến trình.
- Làm lộ thông tin nhạy cảm trong bộ nhớ.
- Thực thi mã trái phép.
- Tác động đến những dịch vụ hoặc tài nguyên mà tiến trình được phép sử dụng.
Tuy nhiên, lỗ hổng không đồng nghĩa mọi yêu cầu HTTP gửi đến một website Node.js đều có thể trực tiếp khai thác RCE.
Ứng dụng phải đi qua luồng xử lý dữ liệu Brotli bị ảnh hưởng, chẳng hạn giải nén dữ liệu không đáng tin cậy từ request hoặc từ phản hồi do ứng dụng tải về.
Vì vậy, mức độ phơi lộ thực tế phụ thuộc vào cách hệ thống sử dụng bộ giải mã.
Phiên bản bị ảnh hưởng
Các nhánh 22.x, 24.x và 26.x trước bản vá tương ứng nằm trong phạm vi công bố.
Giải pháp chính thức là cập nhật lên một trong các phiên bản 22.23.4, 24.22.1 hoặc 26.12.1 theo nhánh đang sử dụng.
Không nên xem việc tắt một chức năng giải nén, bổ sung bộ lọc hoặc sử dụng WAF là giải pháp khắc phục đầy đủ cho lỗ hổng này.
Những biện pháp giảm thiểu chỉ nên đóng vai trò tạm thời trong thời gian triển khai bản vá.
3. Lỗ hổng DNS CVE-2026-105482
Một lỗ hổng mức High khác liên quan đến cách Node.js xử lý tên miền được truyền vào hàm phân giải DNS.
CVE-2026-105482 phát sinh từ việc xử lý không đúng tên miền có chứa ký tự NUL.
Trong những trường hợp nhất định, tên miền có thể bị cắt ngắn, khiến kết quả xử lý không đúng với giá trị mà ứng dụng ban đầu mong muốn.
Tại sao lỗi DNS đáng quan tâm?
Nhiều ứng dụng Node.js có chức năng kết nối đến địa chỉ bên ngoài.
Ví dụ:
- Tự động tải hình ảnh từ URL.
- Kết nối webhook.
- Đồng bộ dữ liệu từ API.
- Kiểm tra trạng thái website.
- Tạo bản xem trước nội dung từ đường dẫn.
- Truy cập dịch vụ theo tên miền do người dùng cung cấp.
Nếu ứng dụng kiểm tra một tên miền nhưng thành phần phân giải DNS lại diễn giải dữ liệu không giống như dự kiến, một số cơ chế kiểm soát địa chỉ đích có thể gặp rủi ro.
Mức độ ảnh hưởng phụ thuộc vào cách ứng dụng xây dựng và xác minh các yêu cầu DNS.
Cách phòng tránh
Bên cạnh việc cập nhật Node.js, các hệ thống cho phép người dùng nhập URL cần áp dụng cơ chế xác thực đầu vào phù hợp.
Những chức năng truy cập tài nguyên bên ngoài phải kiểm tra protocol, hostname, địa chỉ IP, chuyển hướng và quyền kết nối đến mạng nội bộ.
Đặc biệt, với các dịch vụ có nguy cơ SSRF, nên áp dụng giới hạn truy cập ở cả tầng ứng dụng và mạng.
4. Lỗ hổng TLS: Nguy cơ xác minh sai chứng chỉ HTTPS
Bản cập nhật lần này cũng khắc phục hai vấn đề mức High liên quan đến việc xác minh hostname của chứng chỉ TLS.
Chúng gồm:
CVE-2026-105483: Lỗi xác minh hostname khi địa chỉ IP được biểu diễn bằng các chữ số Unicode dạng fullwidth.
CVE-2026-106069: Lỗi xử lý hostname có thể được diễn giải thành địa chỉ IP thông qua các biểu diễn không chuẩn.
Các vấn đề này có thể khiến quá trình xác minh danh tính máy chủ không hoạt động đúng như dự kiến trong những điều kiện cụ thể.
Nguy cơ thực tế
Trong kết nối HTTPS, TLS không chỉ mã hóa dữ liệu mà còn có cơ chế xác minh danh tính của máy chủ đích.
Nếu quá trình xác minh có sai sót, nguy cơ kết nối nhầm tới một máy chủ không đúng danh tính có thể xuất hiện.
Đối với hệ thống xử lý thông tin khách hàng, dữ liệu đăng nhập hoặc thanh toán, đây là vấn đề cần được đánh giá nghiêm túc.
Cách khắc phục
Trước hết, cập nhật phiên bản Node.js đã vá.
Đồng thời:
- Không vô hiệu hóa kiểm tra chứng chỉ TLS.
- Không sử dụng rejectUnauthorized: false trên production nếu không có lý do kỹ thuật đặc biệt và cơ chế thay thế an toàn.
- Không cấu hình NODE_TLS_REJECT_UNAUTHORIZED=0 để bỏ qua lỗi chứng chỉ.
- Kiểm tra cấu hình hostname và CA tin cậy của các kết nối bên ngoài.
Việc tắt xác minh chứng chỉ chỉ để một API kết nối thành công có thể tạo ra những rủi ro bảo mật nghiêm trọng khác.
5. Danh sách đầy đủ 10 lỗ hổng Node.js được vá
Dưới đây là bảng tổng hợp dựa trên thông báo chính thức ngày 21/10/2026.
| Mã CVE | Mức độ | Vấn đề |
|---|---|---|
| CVE-2026-111497 | High | Brotli Decoder – nguy cơ RCE |
| CVE-2026-105482 | High | DNS xử lý sai tên chứa ký tự NUL |
| CVE-2026-105483 | High | Vượt qua kiểm tra hostname TLS với chữ số fullwidth |
| CVE-2026-106069 | High | Xác minh TLS sai với biểu diễn IP không chuẩn |
| CVE-2026-105481 | Medium | Xử lý phản hồi HTTP trên kết nối keep-alive |
| CVE-2026-106072 | Medium | Kiểm tra chứng chỉ với địa chỉ IPv4 không chuẩn |
| CVE-2026-106074 | Medium | Giá trị ngẫu nhiên lặp lại qua startup snapshot và SEA |
| CVE-2026-106070 | Low | Xử lý dữ liệu ZipFile không hợp lệ |
| CVE-2026-106071 | Low | Cấp quyền filesystem quá rộng qua wildcard |
| CVE-2026-106073 | Low | Vượt qua kiểm tra quyền bằng fs.realpathSync() |
Một lưu ý quan trọng là không phải tất cả các CVE đều ảnh hưởng giống nhau đến mọi nhánh Node.js.
Ví dụ, CVE-2026-105483 ảnh hưởng đến nhánh 24.x và 26.x, trong khi CVE-2026-106070 và CVE-2026-106071 được công bố ảnh hưởng đến nhánh 26.x.
Với CVE-2026-106074, những hệ thống sử dụng startup snapshot hoặc Single Executable Application (SEA) cần đặc biệt lưu ý việc tạo lại artifact sau khi nâng cấp runtime, bởi vấn đề liên quan đến trạng thái entropy được lưu trong quá trình tạo những artifact này.
Ngoài 10 CVE, bản phát hành còn cập nhật một số thành phần phụ thuộc như c-ares, OpenSSL, Undici, SQLite và dữ liệu chứng chỉ CA tùy từng nhánh.
Vì vậy, người quản trị không nên chỉ tập trung vào một CVE duy nhất rồi bỏ qua toàn bộ gói cập nhật.
6. Làm sao biết website hoặc hệ thống đang bị ảnh hưởng?
Đây là bước đầu tiên trước khi thực hiện bất kỳ thao tác nâng cấp nào.
Không phải mọi máy chủ đều cài Node.js theo cùng một phương pháp.
Có hệ thống sử dụng nvm, có hệ thống dùng gói cài đặt của hệ điều hành, một số chạy bằng Docker, PM2 hoặc nền tảng cloud.
Vì vậy, cần xác định đúng môi trường thực sự đang phục vụ ứng dụng.
Kiểm tra phiên bản Node.js
Mở terminal hoặc SSH và chạy:
1 | node -v |
Ví dụ, nếu kết quả trả về là:
1 | v22.23.3 |
Thì đây là phiên bản thấp hơn bản vá 22.23.4 đã được phát hành ngày 21/10/2026.
Tiếp tục kiểm tra:
1 2 | node -p "process.version" npm -v |
Để xác định vị trí tệp thực thi trên Linux:
1 | command -v node |
Có thể sử dụng thêm:
1 | type -a node |
Lệnh này giúp nhận diện những vị trí cài đặt Node.js khác nhau nếu máy chủ tồn tại nhiều bản.
Tuy nhiên, Node.js hiển thị trong phiên SSH không nhất thiết là Node.js mà ứng dụng production đang chạy.
Điều này đặc biệt quan trọng với PM2, Docker và systemd.
Kiểm tra tiến trình thực tế
Trên Linux, có thể xem danh sách tiến trình:
1 | ps -eo pid,user,args | grep '[n]ode' |
Sau khi xác định đúng PID, kiểm tra đường dẫn tệp thực thi:
1 | readlink -f /proc/PID/exe |
Thay PID bằng mã tiến trình thực tế.
Cách kiểm tra này giúp xác định ứng dụng có còn sử dụng tệp Node.js cũ sau khi cập nhật hay không.
Nếu một tệp thực thi đã bị thay thế nhưng tiến trình cũ chưa khởi động lại, hệ thống có thể vẫn đang chạy mã chưa được vá.
7. Trước khi cập nhật Node.js: 6 việc tuyệt đối không nên bỏ qua
Một lỗi phổ biến trong quá trình bảo mật là cập nhật trực tiếp trên production mà không chuẩn bị phương án xử lý nếu ứng dụng ngừng hoạt động.
Theo MuaThemeWPGiare.com, đây là cách làm tiềm ẩn rủi ro.
Trước khi cập nhật, nên thực hiện sáu công việc sau.
1. Xác định phạm vi nâng cấp. Ghi nhận những ứng dụng, dịch vụ API, worker, job scheduler và container đang sử dụng Node.js.
2. Sao lưu dữ liệu quan trọng. Bao gồm mã nguồn, cấu hình, database, các tệp tải lên, thông tin triển khai và những thành phần cần thiết để khôi phục.
3. Bảo vệ dữ liệu nhạy cảm. File .env, API key, token và mật khẩu phải được sao lưu, lưu trữ đúng quyền và không đưa vào kho mã nguồn công khai.
4. Kiểm tra tương thích. Xem xét phiên bản Node.js được các framework và thư viện phụ thuộc hỗ trợ.
5. Kiểm thử trên staging. Thực hiện nâng cấp và chạy thử những chức năng nghiệp vụ quan trọng trên môi trường tách biệt.
6. Chuẩn bị phương án rollback. Ghi nhận phiên bản cũ, image cũ hoặc bản triển khai trước đó để có phương án khôi phục dịch vụ nếu cần.
Lưu ý rằng rollback không có nghĩa nên tiếp tục vận hành lâu dài trên phiên bản chứa lỗ hổng đã được xác nhận. Nếu buộc phải quay về vì lỗi tương thích, cần đánh giá ngay những biện pháp cô lập hoặc giảm thiểu rủi ro trong thời gian khắc phục.
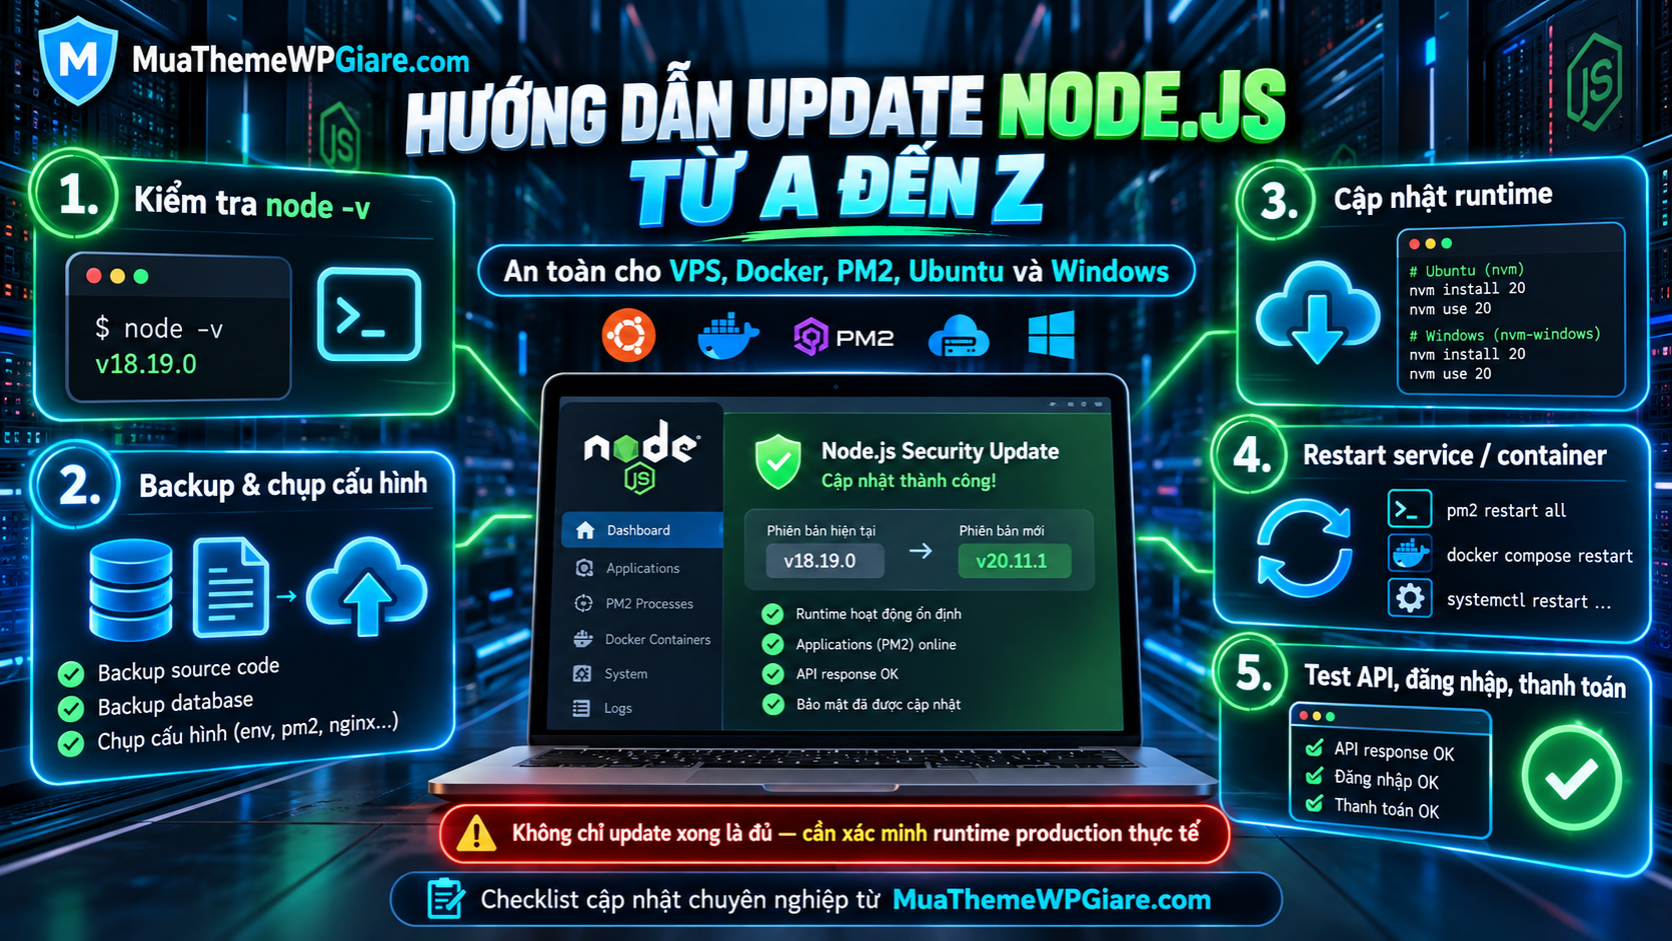
8. Hướng dẫn cập nhật Node.js bằng nvm trên Ubuntu, Linux và macOS
Nếu môi trường đang sử dụng nvm, quá trình cập nhật thường khá thuận tiện.
nvm là công cụ quản lý phiên bản Node.js cho môi trường Unix, macOS và WSL.
Bước 1: Kiểm tra các phiên bản đã cài đặt
1 | nvm ls |
1 | nvm current |
Bước 2: Cài Node.js 24.22.1 LTS
1 | nvm install 24.22.1 |
1 | nvm install 22.23.4 |
1 | nvm install 26.12.1 |
Bước 3: Kích hoạt phiên bản mới
Ví dụ:
1 | nvm use 24.22.1 |
Bước 4: Đặt phiên bản mặc định
1 | nvm alias default 24.22.1 |
Bước 5: Kiểm tra kết quả
1 2 3 | node -v npm -v command -v node |
Nếu hiển thị v24.22.1, phiên terminal hiện tại đang sử dụng đúng phiên bản đã chọn.
Tuy nhiên, việc này chưa chứng minh tiến trình website production đã chuyển sang bản mới.
Cần tiếp tục kiểm tra trình quản lý tiến trình và khởi động lại ứng dụng theo phương án triển khai tương ứng.
9. Cập nhật Node.js trên Ubuntu/Debian khi cài bằng APT
Không phải VPS nào cũng sử dụng nvm.
Một số máy chủ cài Node.js thông qua APT từ kho phần mềm của hệ điều hành hoặc kho NodeSource.
Trước tiên, kiểm tra:
1 | node -v |
Sau đó:
1 | apt-cache policy nodejs |
Lệnh này giúp xác định phiên bản đang cài đặt và phiên bản ứng viên mà hệ thống quản lý gói có thể cung cấp.
Nếu kho APT đang cấu hình cung cấp bản vá phù hợp, có thể cập nhật:
1 2 | sudo apt update sudo apt install --only-upgrade nodejs |
Kiểm tra lại:
1 | node -v |
Lưu ý quan trọng: Nếu APT vẫn chỉ cung cấp phiên bản cũ, chạy lại lệnh cập nhật nhiều lần sẽ không tự đưa hệ thống lên nhánh mới.
Khi đó cần kiểm tra nguồn cung cấp gói, kiến trúc máy chủ và phương pháp cài đặt ban đầu.
Không nên tùy tiện ghi đè Node.js được quản lý bằng APT bằng một phương pháp cài đặt khác khi chưa đánh giá xung đột đường dẫn và dịch vụ.
Đối với máy chủ production, hãy sử dụng nguồn gói đáng tin cậy và xác minh bản phát hành trước khi áp dụng.
10. Cách nâng cấp Node.js trên CentOS, AlmaLinux và Rocky Linux
Với những hệ thống sử dụng RPM/DNF, nguyên tắc cũng tương tự.
Trước hết:
1 | node -v |
Kiểm tra gói đang cài:
1 | rpm -q nodejs |
Xem thông tin các phiên bản được cung cấp:
1 | dnf info nodejs |
Nếu kho hiện tại đã cung cấp phiên bản vá phù hợp, người quản trị có thể cập nhật thông qua DNF:
1 | sudo dnf upgrade nodejs |
Sau đó:
1 | node -v |
Cần kiểm tra đúng repository và chính sách module của hệ điều hành nếu phiên bản cập nhật không xuất hiện.
Lưu ý: Không nên cố nâng cấp lên Node.js 26 chỉ vì số phiên bản lớn hơn. Với nhiều hệ thống sản xuất, nhánh LTS còn được hỗ trợ là lựa chọn phù hợp hơn.
11. Hướng dẫn cập nhật Node.js trên Windows
Trên Windows, phương pháp đơn giản là sử dụng bộ cài chính thức từ Node.js.
Truy cập:
https://nodejs.org/en/download
Chọn phiên bản LTS phù hợp.
Tại thời điểm bài viết, bản LTS mới nhất được công bố trên trang tải xuống là Node.js 24.22.1.
Kiểm tra phiên bản đang chạy
Mở PowerShell:
1 | node -v |
Kiểm tra đường dẫn:
1 | where.exe node |
Hoặc:
1 | Get-Command node |
Nếu đang sử dụng bản cài MSI, có thể cập nhật bằng bộ cài tương ứng với kiến trúc Windows.
Sau khi cài đặt, đóng và mở lại terminal để tránh sử dụng môi trường cũ.
Kiểm tra:
1 2 | node -v npm -v |
Nếu dùng công cụ nvm-windows, cần thực hiện theo hướng dẫn riêng của nvm-windows. Không sử dụng nhầm lệnh cài đặt nvm dành cho Linux/macOS.
Ngoài ra, nếu Node.js được sử dụng trong Windows Service, IIS integration hoặc ứng dụng chạy nền, cần khởi động lại đúng dịch vụ và kiểm tra phiên bản tiến trình.
12. Hướng dẫn fix Node.js trong Docker và Docker Compose
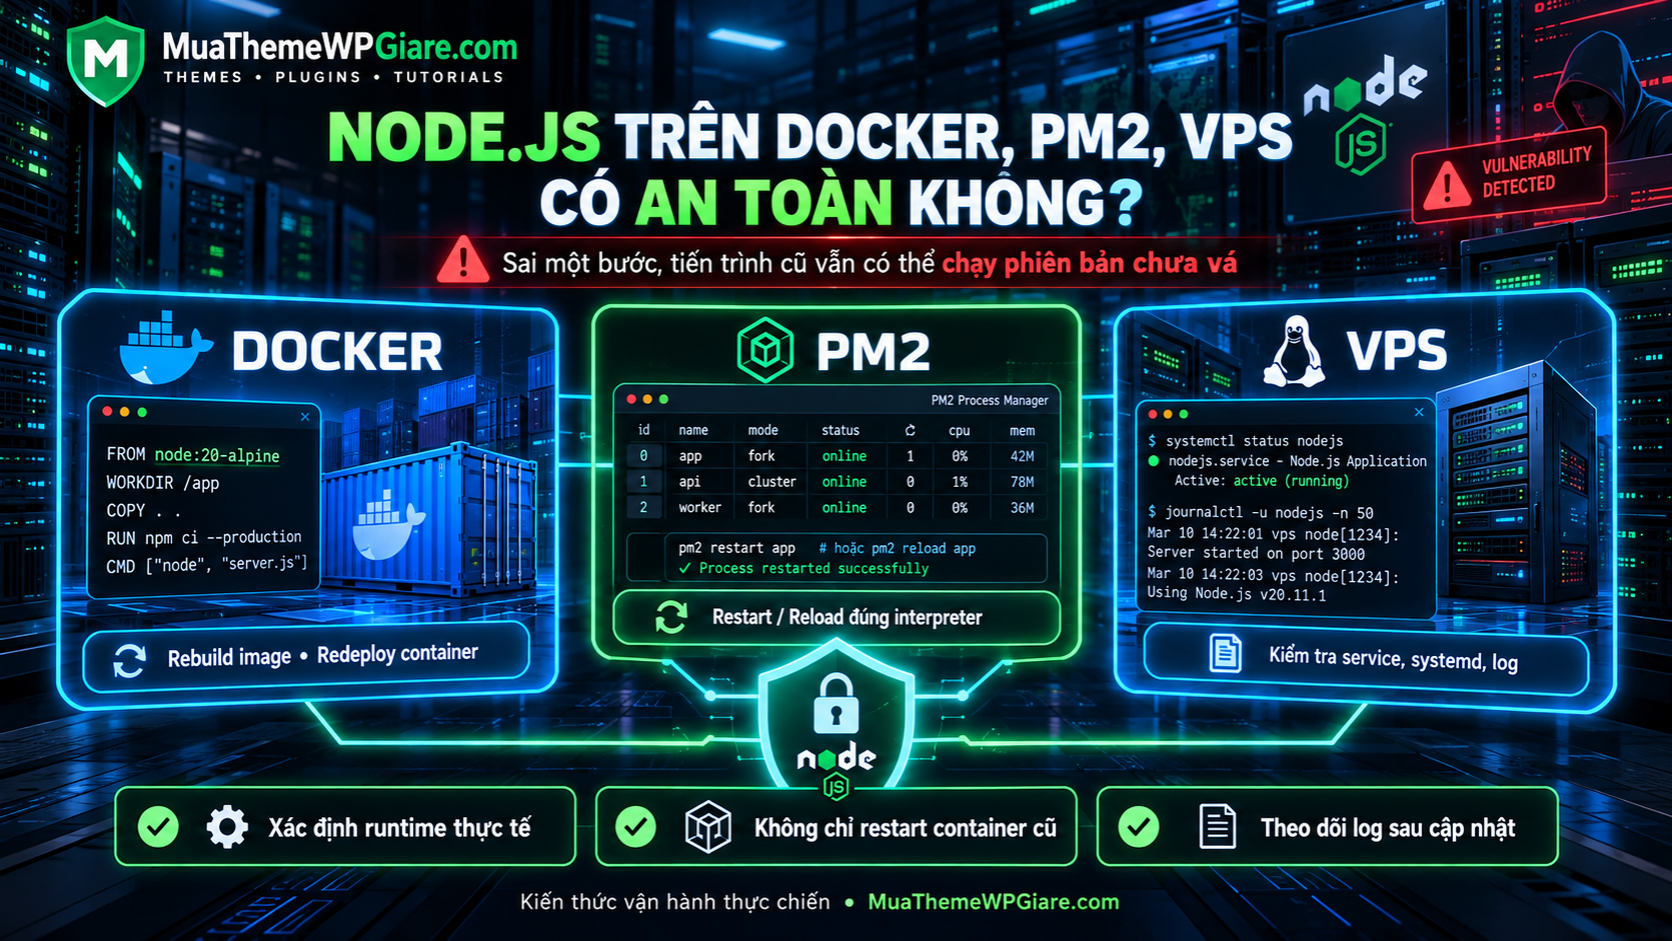
Đây là một trong những tình huống quan trọng nhất.
Nhiều lập trình viên cập nhật Node.js trên VPS, nhưng ứng dụng thực tế lại chạy bên trong Docker.
Khi đó, cập nhật Node.js ở hệ điều hành máy chủ không tự thay đổi Node.js bên trong container.
Bước 1: Kiểm tra phiên bản Node.js của container
Ví dụ, nếu tên service trong Docker Compose là app:
1 | docker compose exec app node -v |
Nếu container sử dụng một phiên bản Node.js thấp hơn bản vá, cần cập nhật image của ứng dụng.
Bước 2: Kiểm tra Dockerfile
Ví dụ, Dockerfile đang sử dụng:
1 | FROM node:24.22.0-bookworm-slim |
Thì cần chuyển sang image đã được cập nhật.
Ví dụ:
1 | FROM node:24.22.1-bookworm-slim |
Đây là ví dụ về dòng khai báo image cho một ứng dụng Node.js đơn giản. Các dự án Next.js, Nuxt hoặc ứng dụng có nhiều build stage cần cập nhật tất cả những stage sử dụng Node.js và kiểm tra Dockerfile đầy đủ.
Bước 3: Build lại image
Sau khi cập nhật Dockerfile:
1 | docker compose build --pull --no-cache app |
–pull yêu cầu Docker tìm bản image nền mới hơn, còn –no-cache buộc các bước build được thực hiện lại thay vì tái sử dụng lớp cache.
Bước 4: Triển khai lại container
1 | docker compose up -d --no-deps app |
Bước 5: Kiểm tra lại
1 | docker compose exec app node -v |
1 | docker compose logs --tail=100 app |
Sai lầm cần tránh
Không nên chỉ chạy:
1 | docker restart ten-container |
rồi nghĩ rằng Node.js đã được cập nhật.
Khởi động lại container cũ không thay thế image Node.js bên trong.
Với Kubernetes, CI/CD hoặc các dịch vụ cloud chạy container, cần cập nhật base image, build artifact mới và triển khai lại workload.
13. Cập nhật Node.js khi website chạy bằng PM2
PM2 là công cụ thường được sử dụng để quản lý các tiến trình Node.js trên VPS.
Tuy nhiên, khi cập nhật Node.js, nhiều người chỉ kiểm tra terminal rồi bỏ qua tiến trình PM2.
Điều này có thể khiến ứng dụng tiếp tục hoạt động bằng phiên bản cũ.
Bước 1: Kiểm tra trạng thái PM2
1 | pm2 list |
1 | pm2 describe ten-app |
Bước 2: Kiểm tra phiên bản Node.js
1 | node -v |
Nếu hệ thống có nhiều phiên bản Node.js, cần đảm bảo ứng dụng sẽ khởi chạy bằng đúng bản đã vá.
Bước 3: Khởi động lại ứng dụng
Với ứng dụng phù hợp:
1 | pm2 restart ten-app --update-env |
Nếu ứng dụng đang chạy ở cluster mode và hỗ trợ graceful reload:
1 | pm2 reload ten-app --update-env |
Không nên mặc định thao tác reload là không gián đoạn trong mọi trường hợp. Cần kiểm tra chế độ chạy và cách ứng dụng xử lý kết nối.
Bước 4: Kiểm tra nhật ký
1 | pm2 logs ten-app |
Bước 5: Kiểm tra cấu hình khởi động cùng hệ thống
Nếu PM2 được cài đặt thông qua một phiên bản Node.js cũ bằng nvm, cấu hình startup có thể vẫn tham chiếu đến đường dẫn cũ.
Theo tài liệu PM2, khi thay đổi phiên bản Node.js, người quản trị cần xem xét cập nhật lại startup script bằng các thao tác pm2 unstartup và pm2 startup trong điều kiện phù hợp.
Việc này nên thực hiện trong cửa sổ bảo trì có kiểm soát.
Quan trọng: Không nên chạy pm2 restart all một cách tùy tiện trên VPS chứa nhiều ứng dụng của khách hàng.
Hãy xác định đúng dịch vụ cần cập nhật trước khi thực hiện.
14. Node.js chạy bằng systemd: Cách cập nhật và khởi động lại
Với các VPS sử dụng systemd, dịch vụ Node.js có thể được quản lý bởi một unit riêng.
Ví dụ, hệ thống có service tên my-node.service.
Kiểm tra cấu hình:
1 | sudo systemctl cat my-node.service |
Đặc biệt chú ý đường dẫn trong ExecStart.
Nếu service chỉ định một file Node.js ở phiên bản cũ, việc thay đổi phiên bản mặc định của terminal có thể không làm service sử dụng Node.js mới.
Sau khi cập nhật cấu hình cần thiết:
1 | sudo systemctl daemon-reload |
Khởi động lại service:
1 | sudo systemctl restart my-node.service |
Kiểm tra:
1 | sudo systemctl status my-node.service --no-pager |
Theo dõi nhật ký:
1 | sudo journalctl -u my-node.service -n 100 --no-pager |
my-node.service chỉ là tên minh họa. Tuyệt đối không sao chép nguyên tên này nếu hệ thống đang sử dụng service khác.
15. Nếu đang dùng DirectAdmin hoặc hosting quản lý thì sao?
Một số người quản trị website đang sử dụng DirectAdmin, cPanel hoặc hosting có tích hợp Node.js.
Trong môi trường này, không nên mặc định rằng người dùng có quyền cập nhật toàn bộ Node.js của máy chủ.
Cần xác định Node.js đang được quản lý theo mô hình nào.
Ví dụ:
- Node.js do nhà cung cấp hosting cài đặt.
- Node.js được chọn qua công cụ runtime của hosting.
- Ứng dụng chạy trong một container.
- Node.js được cài riêng dưới tài khoản người dùng.
- Ứng dụng chạy trên VPS nhưng sử dụng DirectAdmin để quản trị.
Nếu hosting sử dụng trình quản lý phiên bản Node.js, hãy chọn phiên bản đã được vá trong danh sách được cung cấp và thực hiện thao tác rebuild/restart ứng dụng theo hướng dẫn.
Nếu nhà cung cấp chưa đưa ra bản cập nhật, nên liên hệ hỗ trợ kỹ thuật để xác minh lịch triển khai.
Với hệ thống DirectAdmin do chính bạn quản lý, cần kiểm tra cách Node.js được cài đặt thực tế trước khi lựa chọn phương pháp nâng cấp.
Không nên chạy các lệnh thay đổi package toàn máy chủ khi chưa xác định ảnh hưởng tới những website khác.
16. Website Next.js, Nuxt, Express và NestJS có bị ảnh hưởng không?
Các framework này có thể sử dụng Node.js làm môi trường chạy ứng dụng.
Tuy nhiên, mức độ ảnh hưởng thực tế cần được xác định theo hình thức triển khai.
Next.js
Nếu Next.js được triển khai theo mô hình server-side chạy trên Node.js, cần kiểm tra runtime thực sự đang phục vụ các yêu cầu.
Với môi trường Docker hoặc self-hosted, việc cập nhật Node.js là cần thiết nếu đang sử dụng phiên bản bị ảnh hưởng.
Cũng cần kiểm tra những chức năng có giải nén dữ liệu Brotli, bao gồm cả dữ liệu do ứng dụng tải từ dịch vụ bên ngoài.
Nuxt
Các ứng dụng Nuxt chạy bằng Node.js cần được kiểm tra tương tự.
Đặc biệt chú ý server runtime, API route và những dịch vụ xử lý dữ liệu từ bên ngoài.
Express.js
Express thường được sử dụng để xây dựng Backend API.
Nếu runtime Node.js tồn tại lỗ hổng, việc ứng dụng sử dụng Express không tự động loại bỏ nguy cơ.
NestJS
Với các hệ thống NestJS, cần xác định chính xác môi trường phục vụ API, worker, scheduler và microservice.
Một hệ thống có thể có nhiều tiến trình Node.js khác nhau sử dụng những phiên bản runtime không giống nhau.
Điểm quan trọng là bản vá lần này nằm ở Node.js runtime và các thành phần tích hợp, không đồng nghĩa mọi framework kể trên đều tồn tại cùng một lỗi riêng trong mã nguồn framework.
17. Cách kiểm tra lỗ hổng trong package npm
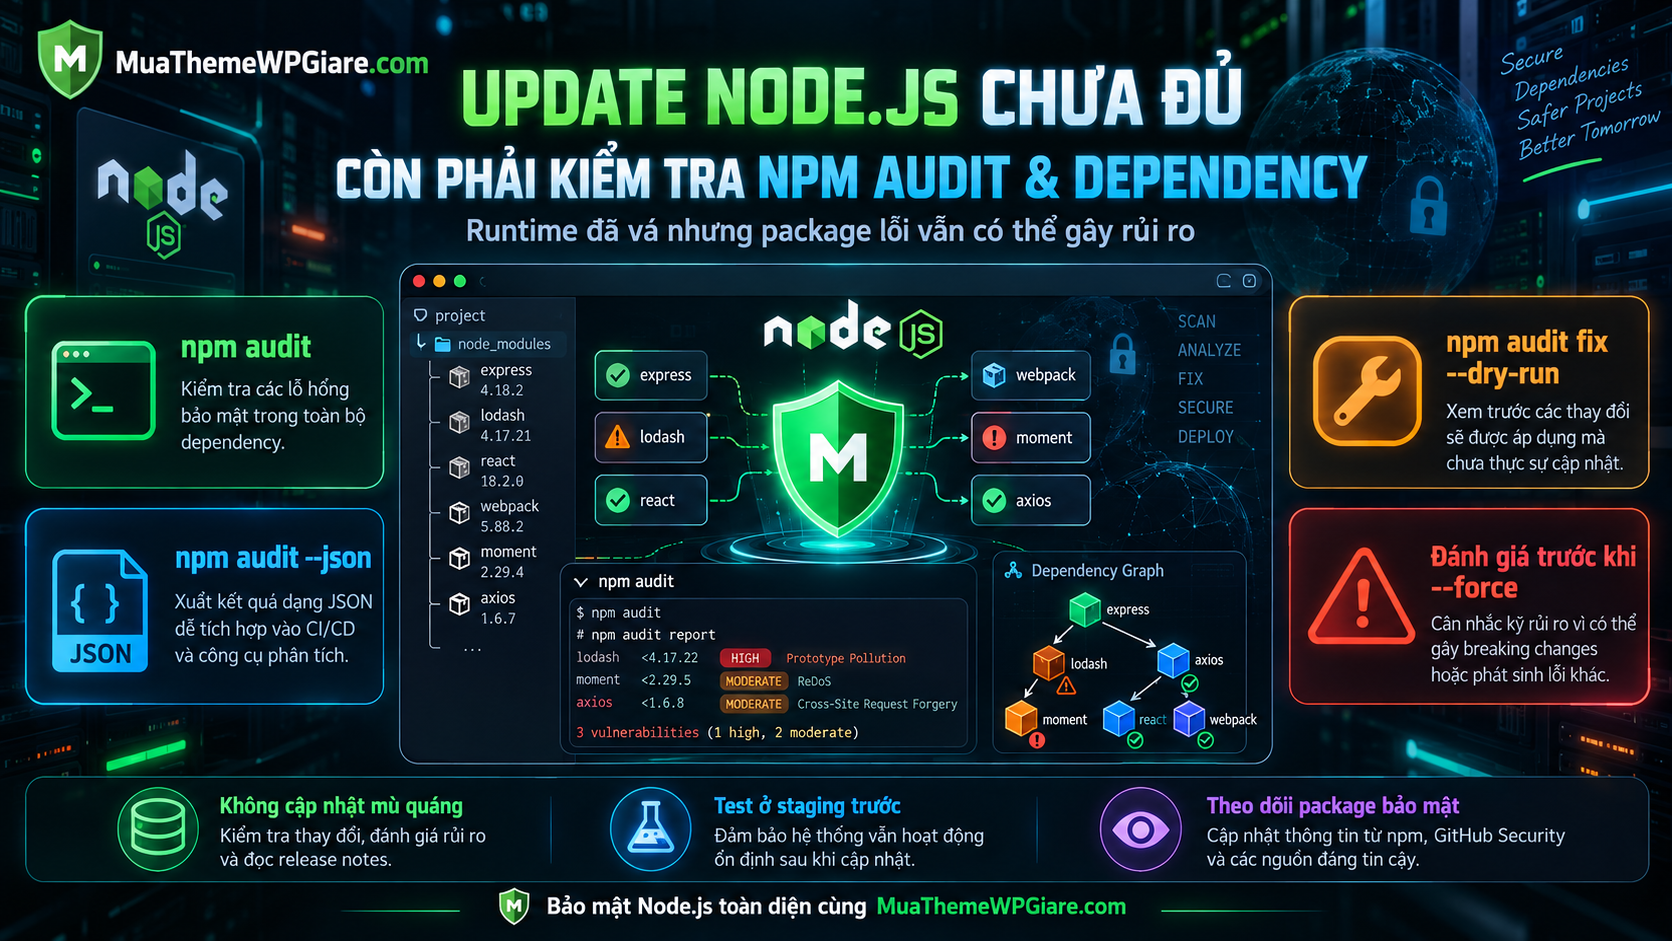
Sau khi cập nhật Node.js, công việc bảo mật vẫn chưa hoàn tất.
Các ứng dụng Node.js thường phụ thuộc vào hàng chục hoặc hàng trăm package.
Một số package có thể tồn tại lỗ hổng bảo mật riêng biệt.
Bước 1: Kiểm tra các dependency
Trong thư mục dự án:
1 | npm audit |
Để xuất báo cáo dạng JSON:
1 | npm audit --json |
Kết quả có thể cho biết các dependency đang bị ảnh hưởng bởi những cảnh báo bảo mật đã biết.
Bước 2: Đánh giá phương án khắc phục
Không nên cập nhật toàn bộ package một cách thiếu kiểm soát.
Trước hết, xem xét mức độ nghiêm trọng, khả năng khai thác và phiên bản khắc phục được đề xuất.
Có thể thử mô phỏng các thay đổi bằng:
1 | npm audit fix --dry-run |
Bước 3: Cập nhật trên môi trường thử nghiệm
Sau khi đánh giá, thực hiện thay đổi cần thiết và kiểm thử.
Nếu dự án sử dụng package-lock và npm, có thể cài đặt dependency nhất quán bằng:
1 | npm ci |
Lệnh này dành cho dự án có lockfile hợp lệ, đồng thời sẽ thay thế thư mục node_modules hiện tại.
Không nên chạy tùy tiện trên môi trường production khi ứng dụng đang hoạt động.
Có nên sử dụng npm audit fix –force?
MuaThemeWPGiare.com không khuyến nghị sử dụng –force như một thao tác sửa bảo mật mặc định.
Tham số này có thể cho phép những thay đổi vượt ngoài phạm vi phiên bản dependency được khai báo, dẫn đến xung đột hoặc lỗi tương thích.
Đặc biệt cần nhớ: npm audit kiểm tra dependency, không phải công cụ xác nhận Node.js runtime đã được vá CVE-2026-111497.
Để khắc phục các lỗ hổng của chính Node.js, vẫn phải cập nhật runtime phù hợp.
18. Cập nhật xong nhưng website bị lỗi: Cách kiểm tra
Một số ứng dụng có thể gặp sự cố sau khi thay đổi Node.js.
Tuy nhiên, không phải mọi lỗi phát sinh sau nâng cấp đều là lỗ hổng bảo mật.
Lỗi ứng dụng không khởi động
Kiểm tra log và phiên bản Node.js mà ứng dụng đang sử dụng.
Nếu xuất hiện lỗi liên quan đến cú pháp, module hoặc API không tương thích, cần xác định dependency nào đang gây vấn đề.
Lỗi module native
Một số package sử dụng native addon và phụ thuộc vào ABI hoặc môi trường build.
Sau khi đổi phiên bản Node.js, các module đó có thể cần được cài đặt hoặc biên dịch lại.
Việc xử lý phải dựa trên package đang sử dụng, không nên xóa toàn bộ dependency và cài lại một cách tùy tiện trước khi sao lưu.
Lỗi PM2 vẫn chạy Node.js cũ
Kiểm tra interpreter, tiến trình PM2 daemon và cấu hình startup.
Nếu ứng dụng được quản lý bằng nvm, cần đặc biệt chú ý đường dẫn Node.js gắn với từng phiên bản.
Lỗi Docker vẫn hiển thị phiên bản cũ
Kiểm tra Dockerfile, image build, container đang chạy và các cấu hình volume hoặc image override.
Hãy xác nhận container được tạo lại từ image đã cập nhật, thay vì chỉ được khởi động lại.
Lỗi HTTP 502 hoặc 503
Kiểm tra ứng dụng Backend có đang lắng nghe đúng cổng hay không.
Đồng thời rà soát reverse proxy như Nginx, thời gian khởi động, cấu hình health check và trạng thái database.
Mã lỗi HTTP chỉ cho biết triệu chứng, không đủ để kết luận nguyên nhân.
19. Làm thế nào xác minh Node.js thực sự đã được vá?
Đây là bước rất quan trọng.
Không nên kết luận thành công chỉ vì câu lệnh cập nhật trả về trạng thái hoàn tất.
Kiểm tra cấp độ runtime
Xác định Node.js mà ứng dụng production đang sử dụng.
Với Docker, kiểm tra trong container.
Với PM2 hoặc systemd, kiểm tra interpreter và tiến trình thực tế.
Với các dịch vụ được quản lý trên cloud, đối chiếu phiên bản runtime và trạng thái deployment từ nhà cung cấp.
Kiểm tra cấp độ ứng dụng
Thử những chức năng quan trọng:
- Đăng nhập và đăng xuất.
- Tạo, đọc, cập nhật và xóa dữ liệu.
- Upload và download.
- Thanh toán và webhook.
- API nội bộ và API bên ngoài.
- Xử lý hàng đợi.
- Email và thông báo.
- Những chức năng giải nén hoặc xử lý tệp.
- WebSocket và tác vụ thời gian thực nếu được sử dụng.
Kiểm tra cấp độ hệ thống
Theo dõi CPU, RAM, log, số lượng tiến trình lỗi, tỷ lệ phản hồi HTTP 5xx và những cảnh báo bất thường.
Nếu hệ thống có nhiều instance, cần xác minh tất cả các instance đã nhận bản cập nhật.
Một instance chưa được vá vẫn có thể trở thành điểm yếu của toàn bộ dịch vụ.
20. Cloudflare hoặc WAF có ngăn chặn được lỗ hổng Node.js không?
WAF có thể hỗ trợ nhận diện và chặn một số kiểu yêu cầu nguy hiểm trước khi chúng đến ứng dụng.
Tuy nhiên, với những vấn đề như CVE-2026-111497, không nên xem WAF là biện pháp bảo vệ duy nhất.
Nguyên nhân là một ứng dụng có thể tiếp nhận dữ liệu Brotli không chỉ từ trình duyệt người dùng mà còn từ các dịch vụ bên ngoài.
Ví dụ, một Backend Node.js có thể chủ động gọi API khác và xử lý dữ liệu nén trả về.
Lưu lượng này không nhất thiết đi qua WAF bảo vệ website.
Vì vậy, kể cả khi sử dụng Cloudflare hoặc những giải pháp bảo vệ tương đương, hệ thống vẫn cần cập nhật Node.js.
Ngoài ra, có thể áp dụng những biện pháp hỗ trợ như giới hạn quyền của tiến trình, giảm bề mặt tấn công, kiểm soát nguồn dữ liệu bên ngoài và giám sát dấu hiệu bất thường.
Nhưng những biện pháp đó không thay thế việc cài đặt bản vá chính thức.
21. Nếu nghi ngờ máy chủ đã bị khai thác thì cần làm gì?
Nếu xuất hiện bằng chứng bất thường như tiến trình lạ, tệp bị thay đổi, truy cập không hợp lệ hoặc hoạt động mạng đáng ngờ, không nên chỉ cập nhật Node.js rồi kết luận vấn đề đã được giải quyết.
Cần phân biệt giữa khắc phục lỗ hổng và xử lý một vụ xâm nhập đã xảy ra.
Hai công việc này có thể yêu cầu quy trình khác nhau.
Đối với hệ thống nghi ngờ bị tấn công, nên:
- Hạn chế khả năng tiếp tục bị khai thác và cô lập dịch vụ khi cần.
- Bảo toàn những nhật ký, bằng chứng và dữ liệu cần thiết để điều tra.
- Đánh giá những tài khoản và thông tin xác thực có khả năng bị ảnh hưởng.
- Kiểm tra thay đổi trên mã nguồn, tiến trình, tác vụ nền và cấu hình.
- Xác định phạm vi ảnh hưởng đến dữ liệu khách hàng.
- Khắc phục lỗ hổng, thu hồi hoặc thay thế thông tin xác thực bị lộ và phục hồi từ môi trường tin cậy.
- Kiểm thử trước khi đưa hệ thống trở lại hoạt động bình thường.
Không nên khôi phục một bản sao lưu rồi bỏ qua nguyên nhân xâm nhập, bởi lỗ hổng có thể tiếp tục tồn tại.
Tương tự, việc một công cụ quét thông báo phiên bản Node.js có lỗ hổng không tự động chứng minh rằng máy chủ đã bị hacker kiểm soát.
22. Những lưu ý riêng cho hệ thống SaaS, POS và ứng dụng quản lý doanh nghiệp
Với những hệ thống SaaS phục vụ nhiều khách hàng, vấn đề bảo mật Node.js cần được đánh giá trên phạm vi rộng hơn.
Ví dụ, một nền tảng quản lý bán hàng có thể sử dụng Node.js cho các chức năng API, xử lý thời gian thực, đồng bộ đơn hàng, thông báo và những dịch vụ xử lý nền.
Các tenant có thể chia sẻ cùng hạ tầng ứng dụng nhưng có phạm vi dữ liệu riêng.
Nếu một tiến trình có quyền truy cập nhiều tài nguyên quan trọng, hậu quả của việc bị xâm phạm có thể trở nên nghiêm trọng.
Theo góc nhìn của MuaThemeWPGiare.com, những hệ thống này nên ưu tiên:
Cô lập quyền truy cập: Mỗi dịch vụ chỉ có quyền cần thiết để hoàn thành nhiệm vụ.
Cô lập dữ liệu tenant: Kiểm soát chặt chẽ phạm vi dữ liệu mà từng tài khoản và dịch vụ có thể truy cập.
Quản lý API key: Không lưu trữ hoặc ghi log thông tin bí mật một cách tùy tiện.
Quản lý kết nối bên ngoài: Chỉ cho phép những kết nối cần thiết và kiểm soát nguồn dữ liệu được xử lý.
Giám sát tập trung: Ghi nhận hoạt động bất thường, lỗi tiến trình, thay đổi triển khai và những truy cập nhạy cảm.
Quản lý phiên bản: Có kế hoạch cập nhật, kiểm thử, triển khai và khôi phục riêng cho từng nhóm dịch vụ.
Một hệ thống SaaS không chỉ cần hoạt động bình thường khi tất cả thành phần đều an toàn.
Nó còn cần được thiết kế để giảm phạm vi ảnh hưởng nếu một thành phần gặp sự cố.
23. Checklist bảo mật Node.js sau cập nhật
Sử dụng danh sách dưới đây trước khi xác nhận việc xử lý đã hoàn tất.
- Đã kiểm kê tất cả những ứng dụng sử dụng Node.js.
- Đã xác định phiên bản runtime production thực tế.
- Đã chuyển sang bản vá phù hợp của nhánh còn được hỗ trợ.
- Đã cập nhật các Docker image có Node.js bị ảnh hưởng.
- Đã khởi động lại tiến trình hoặc triển khai lại workload.
- Đã kiểm tra PM2, systemd và cấu hình khởi động.
- Đã kiểm thử API, thanh toán, đăng nhập và những tính năng quan trọng.
- Đã đánh giá cảnh báo bảo mật của package npm.
- Đã kiểm tra các container, worker, CI runner và dịch vụ nền.
- Đã rà soát log và dấu hiệu bất thường.
- Đã kiểm tra quyền truy cập của tiến trình Node.js.
- Đã có bản sao lưu và phương án phục hồi.
- Đã xác nhận những môi trường staging và production sử dụng phiên bản dự kiến.
- Đã cập nhật tài liệu cấu hình, lịch bảo trì và thông tin vận hành.
- Đã thiết lập quy trình theo dõi các bản vá bảo mật tiếp theo.
Đối với những hệ thống lớn, danh sách này nên được đưa vào quy trình triển khai tiêu chuẩn thay vì chỉ thực hiện một lần.
24. Câu hỏi thường gặp về lỗ hổng Node.js tháng 10/2026
Node.js có thực sự đang tồn tại lỗ hổng nghiêm trọng không?
Có. Node.js Project đã xác nhận 10 lỗ hổng trong đợt công bố ngày 21/10/2026, bao gồm những vấn đề mức High và một lỗ hổng Brotli Decoder có nguy cơ RCE.
Node.js 22 còn an toàn không?
Nhánh 22 vẫn thuộc diện LTS tại thời điểm bài viết, nhưng các phiên bản trước 22.23.4 nằm trong phạm vi những bản phát hành cần cập nhật. Nếu vẫn sử dụng nhánh 22, cần triển khai bản vá phù hợp.
Có nên nâng cấp toàn bộ hệ thống lên Node.js 26 không?
Không bắt buộc. Node.js 26.12.1 là nhánh Current tại thời điểm công bố, trong khi Node.js 24.22.1 là bản LTS. Nên lựa chọn theo yêu cầu tương thích và chính sách vận hành.
Node.js 20 còn được hỗ trợ không?
Không. Node.js 20 đã hết thời gian hỗ trợ chính thức từ tháng 3/2026. Những hệ thống còn sử dụng nhánh này cần lập kế hoạch nâng cấp sang nhánh được hỗ trợ.
Có thể vá lỗi chỉ bằng npm update không?
Không. Các lỗ hổng được công bố lần này nằm trong Node.js runtime và những thành phần tích hợp. Cập nhật package npm không thay thế việc cập nhật bản Node.js thực sự đang được sử dụng.
Website sử dụng Next.js có cần cập nhật không?
Nếu website chạy trên Node.js bị ảnh hưởng, cần cập nhật runtime hoặc xác minh nhà cung cấp đã triển khai bản vá. Các website xuất hoàn toàn thành nội dung tĩnh có mô hình triển khai khác, nên cần đánh giá các tiến trình Node.js thực tế thay vì mặc định tất cả đều có cùng mức độ phơi lộ.
Có thể cập nhật Node.js mà không làm website ngừng hoạt động không?
Có thể giảm thời gian gián đoạn bằng kiến trúc nhiều instance, rolling deployment hoặc cơ chế reload phù hợp. Tuy nhiên, mức độ gián đoạn phụ thuộc cấu hình ứng dụng và hạ tầng, không thể cam kết tuyệt đối chỉ dựa trên một lệnh cập nhật.
Cloudflare có thể thay thế bản vá Node.js không?
Không. WAF chỉ hỗ trợ giảm thiểu một số con đường tấn công và không xử lý trực tiếp những lỗi trong Node.js runtime.
25. Góc nhìn của MuaThemeWPGiare.com: Bảo mật Node.js không chỉ là chuyện cập nhật phiên bản
Một trong những quan niệm mà chúng tôi cho rằng cần thay đổi là cách đánh giá mức độ an toàn của hệ thống chỉ dựa trên số phiên bản phần mềm.
Nhiều người cho rằng sử dụng phiên bản mới nhất có nghĩa là website đã được bảo vệ.
Nhưng thực tế, phiên bản phần mềm mới chỉ là một yếu tố trong toàn bộ kiến trúc bảo mật.
Một ứng dụng có thể chạy Node.js đã được vá nhưng vẫn tồn tại lỗi xác thực API, truy cập trái phép dữ liệu hoặc quản lý thông tin bí mật không an toàn.
Ngược lại, một hệ thống được lập trình cẩn thận vẫn có nguy cơ nếu môi trường runtime có lỗ hổng nghiêm trọng chưa được khắc phục.
Vì vậy, việc phát triển phần mềm cần được nhìn nhận theo nhiều lớp bảo vệ.
Trước tiên là môi trường vận hành: hệ điều hành, Node.js, web server và những dịch vụ hỗ trợ.
Tiếp theo là các thư viện phụ thuộc, framework và cấu hình ứng dụng.
Sau đó là chính mã nguồn nghiệp vụ, cơ chế xác thực, phân quyền, kiểm soát dữ liệu và xử lý lỗi.
Cuối cùng là những quy trình vận hành như giám sát, sao lưu, cập nhật và ứng phó sự cố.
Một hệ thống không thực sự an toàn chỉ vì chưa từng xảy ra sự cố. Nó an toàn hơn khi các rủi ro đã được xác định, giới hạn và quản lý một cách có hệ thống.
Đây là quan điểm mà MuaThemeWPGiare.com muốn nhấn mạnh khi chia sẻ kiến thức bảo mật website, PHP, Node.js và hệ thống SaaS.
26. Kết luận: Đừng đợi website bị tấn công mới cập nhật Node.js
Đợt công bố bảo mật ngày 21/10/2026 cho thấy Node.js vẫn cần được theo dõi và cập nhật thường xuyên như bất kỳ nền tảng phần mềm nào khác.
Các lỗ hổng liên quan đến Brotli, DNS, TLS, HTTP và quyền truy cập hệ thống tệp là những vấn đề có ý nghĩa quan trọng đối với các ứng dụng đang sử dụng Node.js.
Đặc biệt, CVE-2026-111497 trong bộ giải mã Brotli nhắc nhở rằng một lỗi ở thành phần xử lý dữ liệu có thể dẫn đến hậu quả nghiêm trọng nếu bị khai thác trong điều kiện phù hợp.
Tuy nhiên, người dùng không nên hoang mang hay thực hiện nâng cấp thiếu kiểm soát.
Giải pháp đúng là kiểm kê hệ thống, lựa chọn bản vá chính thức, kiểm thử trên môi trường phù hợp và xác minh toàn bộ tiến trình sau triển khai.
Đối với MuaThemeWPGiare.com, điều quan trọng nhất không phải là liên tục chạy theo phiên bản mới nhất.
Đó là xây dựng một hệ thống có khả năng được cập nhật an toàn, kiểm soát đúng quyền, vận hành ổn định và phục hồi khi có sự cố.
Nếu bạn đang quản trị website, VPS, API hoặc nền tảng SaaS sử dụng Node.js, hãy kiểm tra phiên bản runtime thực tế và đối chiếu với những bản vá được công bố.
Bởi trong an ninh mạng, một lỗ hổng đã có bản sửa nhưng chưa được cập nhật vẫn có thể trở thành rủi ro lớn đối với hoạt động kinh doanh.
Bảo mật không bắt đầu khi website bị hack. Bảo mật bắt đầu từ cách chúng ta phát triển và vận hành website mỗi ngày.
Nguồn tài liệu kỹ thuật tham khảo
- Thông báo bảo mật chính thức của Node.js ngày 21/10/2026:
https://nodejs.org/en/blog/vulnerability/october-2026-security-releases - Node.js – Download & Release Information:
https://nodejs.org/en/download - Node.js – Các phiên bản hết hỗ trợ:
https://nodejs.org/en/about/eol - NVM – Node Version Manager:
https://github.com/nvm-sh/nvm - Docker – Docker Compose Build:
https://docs.docker.com/reference/cli/docker/compose/build/ - PM2 – Hướng dẫn cập nhật:
https://pm2.keymetrics.io/docs/usage/update-pm2/ - npm – Kiểm tra lỗ hổng dependency:
https://docs.npmjs.com/cli/commands/npm-audit/ - Vercel – Cảnh báo bảo mật Brotli Decoder RCE:
https://vercel.com/kb/bulletin/node-js-security-advisory
Bài viết do MuaThemeWPGiare.com biên soạn độc lập dựa trên tài liệu chính thức và nguyên tắc quản trị hệ thống. Các lệnh hướng dẫn là ví dụ kỹ thuật, cần được điều chỉnh theo môi trường thực tế và kiểm thử trước khi sử dụng trên máy chủ production. Nội dung không có nghĩa MuaThemeWPGiare.com đã trực tiếp kiểm thử từng lỗ hổng hoặc từng môi trường máy chủ được đề cập.
- Cách Bảo Mật Website Thời Đại AI: 15 Rủi Ro Cần Biết
- Node.js Dính 10 Lỗ Hổng Bảo Mật: Cách Fix A–Z
- Thông Báo Ngừng Hỗ Trợ PHP Cũ & Nâng Cấp Bảo Mật 2026
- PHP 8.5.12 Vẫn Có Lỗ Hổng Bảo Mật? Sự Thật Đằng Sau Bản Vá Khẩn Cấp Khiến Cộng Đồng PHP Lo Lắng
- Share Code MagicAI v11.3 – Mã Nguồn SaaS AI Đa Năng
Thông báo chính thức: Muathemewpgiare chân thành mong muốn được đồng hành và hỗ trợ tốt nhất cho các khách hàng trong quá trình sử dụng giao diện WordPress. Vì vậy, khi mua những theme wordpress tại chúng tôi, chúng tôi cam kết hỗ trợ quý khách hàng hết sức có thể.
Chúng tôi hiểu rằng sự lựa chọn của quý khách là rất quan trọng. Việc mua source code tại chúng tôi không chỉ giúp đảm bảo chất lượng mà còn nhận được sự hỗ trợ tận tâm từ Muathemewpgiare. Chúng tôi rất mong quý khách cân nhắc kỹ, tránh những rủi ro không đáng có khi mua các source code không rõ nguồn gốc. Chúng tôi luôn sẵn sàng hỗ trợ và đồng hành cùng quý khách. Xin chân thành cảm ơn!
Bài viết cùng chủ đề:
Cách Bảo Mật Website Thời Đại AI: 15 Rủi Ro Cần Biết
Thông Báo Ngừng Hỗ Trợ PHP Cũ & Nâng Cấp Bảo Mật 2026
PHP 8.5.12 Vẫn Có Lỗ Hổng Bảo Mật? Sự Thật Đằng Sau Bản Vá Khẩn Cấp Khiến Cộng Đồng PHP Lo Lắng
Hàng Loạt Website Bị Sập Vì Đâu? Sự Thật Đằng Sau Cuộc Khủng Hoảng Bảo Mật PHP Tháng 10/2026
12 Lỗ Hổng Bảo Mật PHP Nguy Hiểm: Nguyên Nhân, Rủi Ro Và Cách Phòng Tránh Năm 2026
Tài khoản Claude Code có dùng chung được không? Giải đáp chi tiết
Top 10+ đơn vị cung cấp tên miền uy tín tại Việt Nam
Astra Pro Trọn Bộ: Theme Astra, Key Kích Hoạt Nhiều Web
Plugin Thanh Toán WordPress + App Đọc Giao Dịch FREE 1 Năm
Top 100 Model AI Mạnh Nhất Thế Giới 2026: Phân Tích Chi Tiết

GPT-6 Astra: Thế hệ trí tuệ mới với khả năng suy luận, lập trình vượt trội
Đại lễ 2/9 – Giảm giá đến 40% tại MuathemeWPgiare.com

Kinh nghiệm chọn theme WordPress phù hợp cho website của bạn

Kiểm tra tốc độ load theme: Hướng dẫn đơn giản trước khi mua

Hướng dẫn chọn theme WordPress chuẩn SEO cho website hiệu quả

Lý do bạn nên chọn thiết kế website uy tín tại Ninh Bình